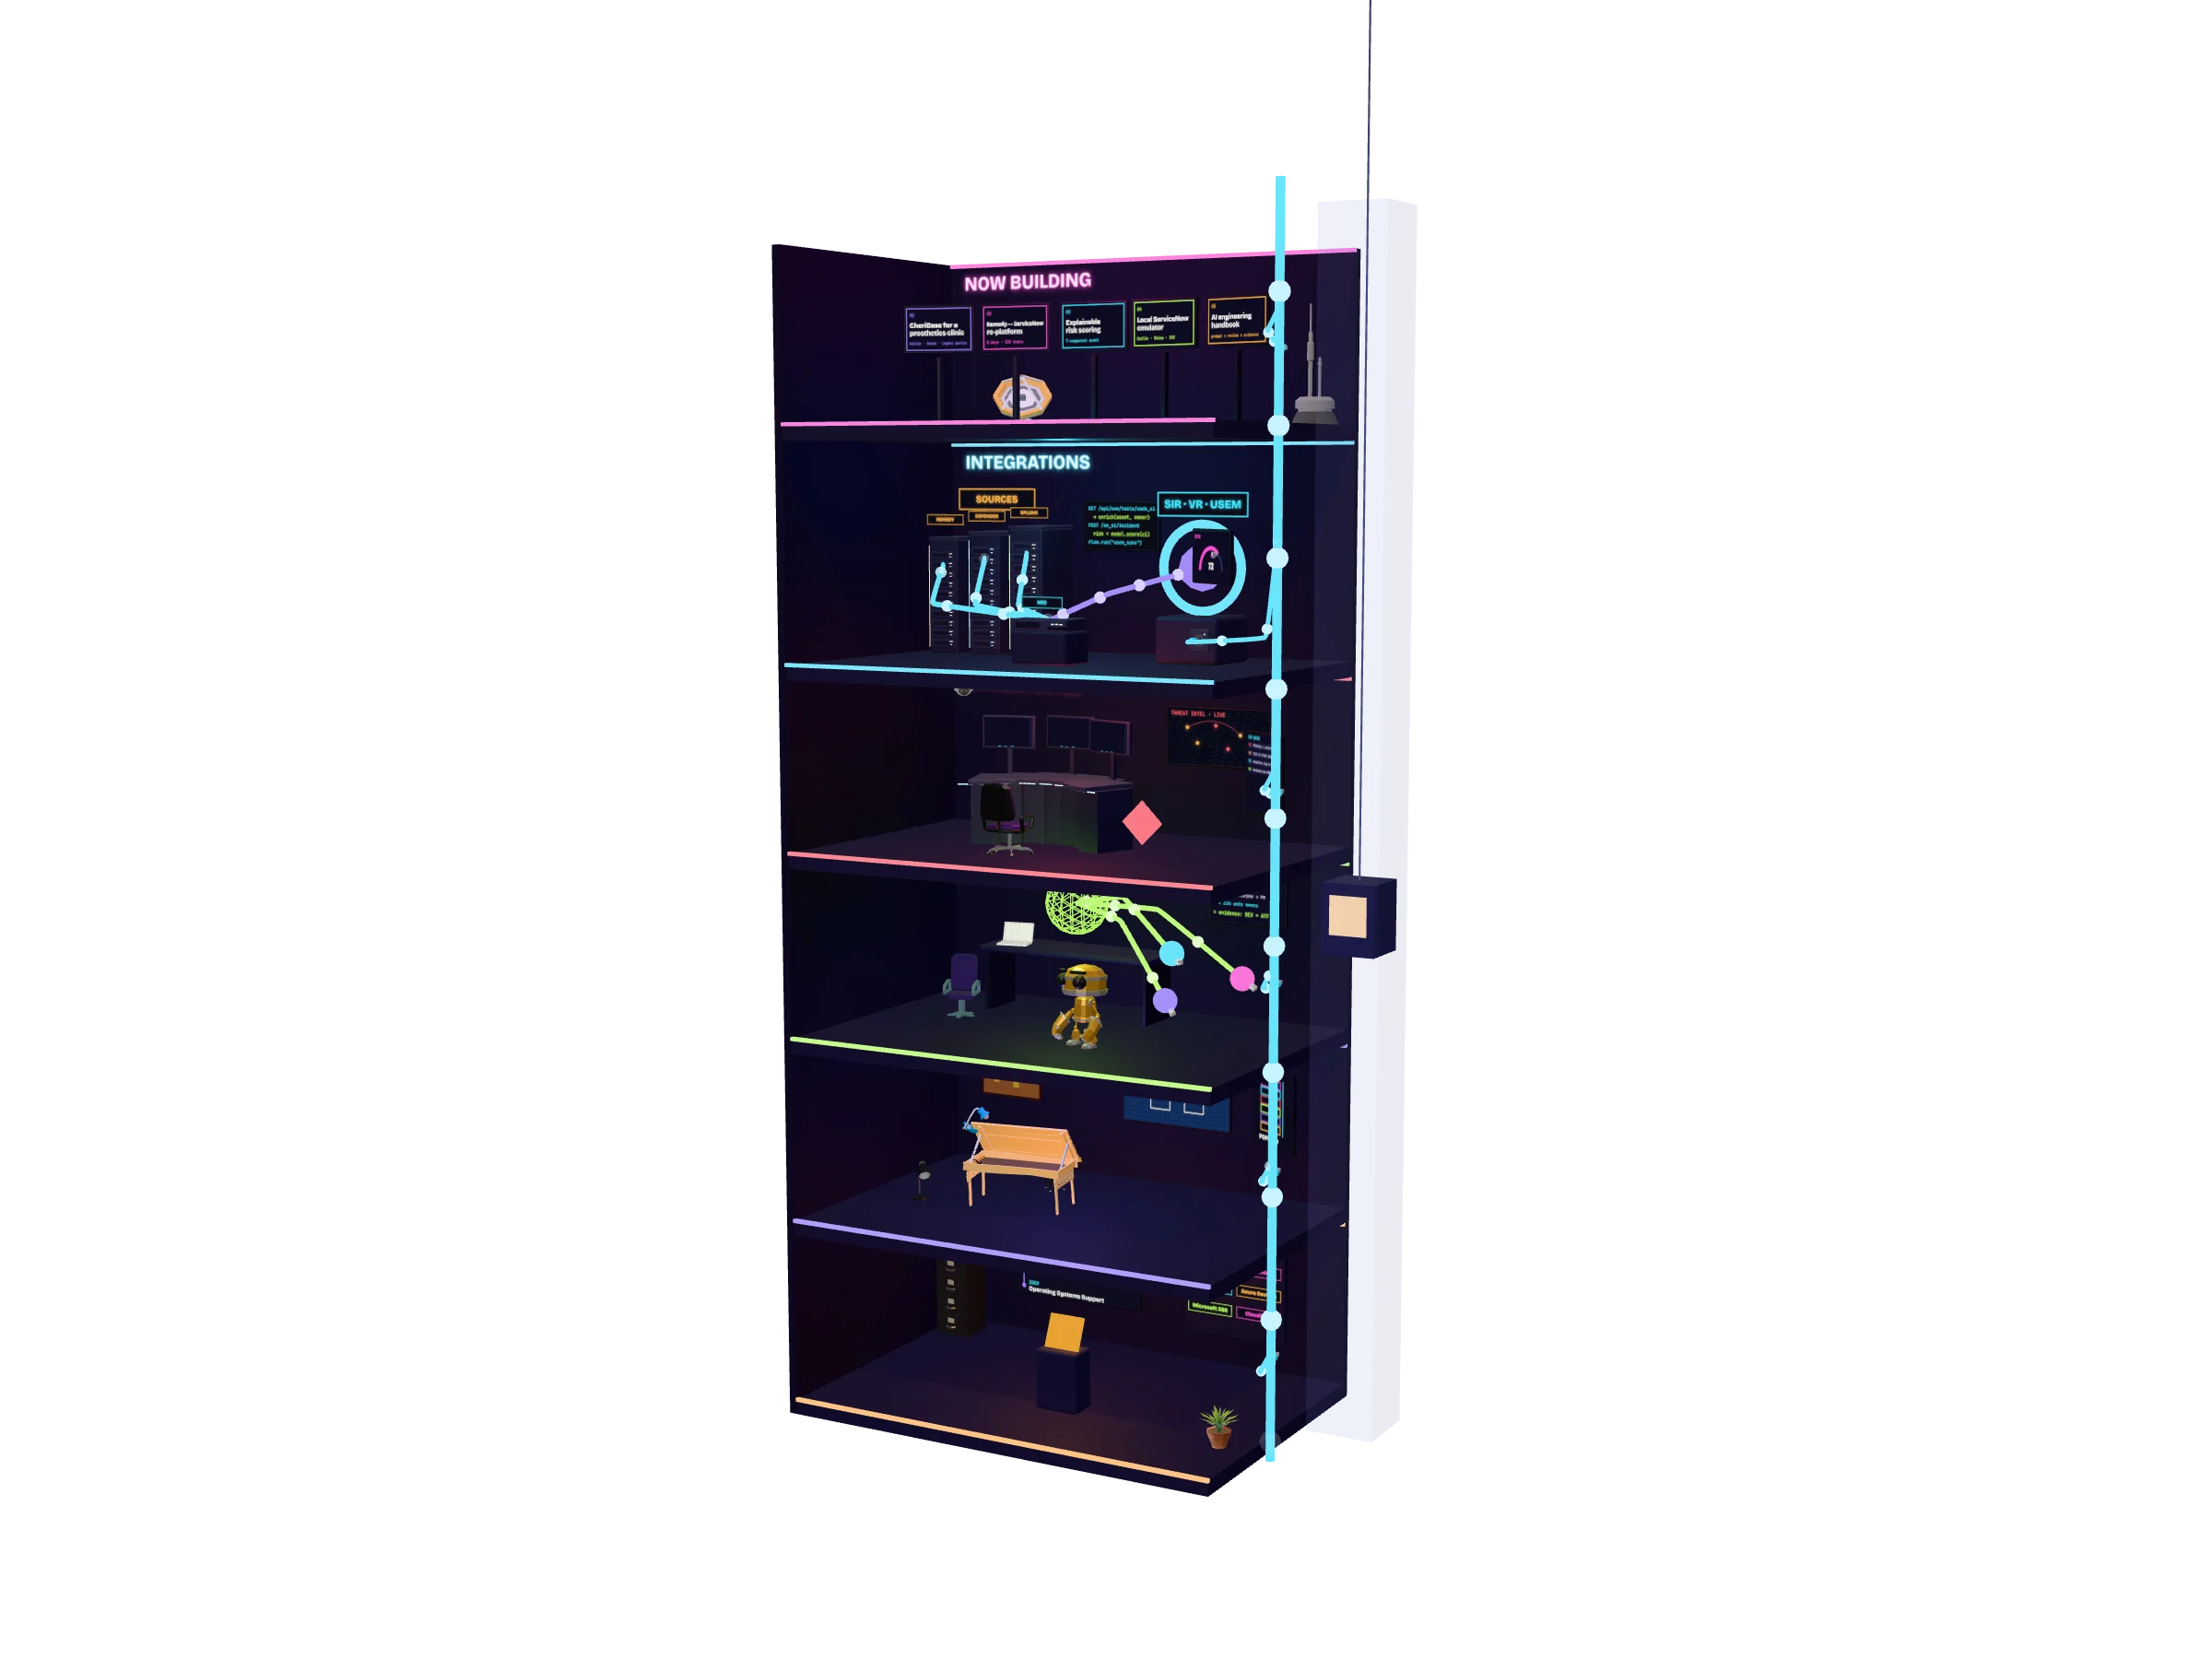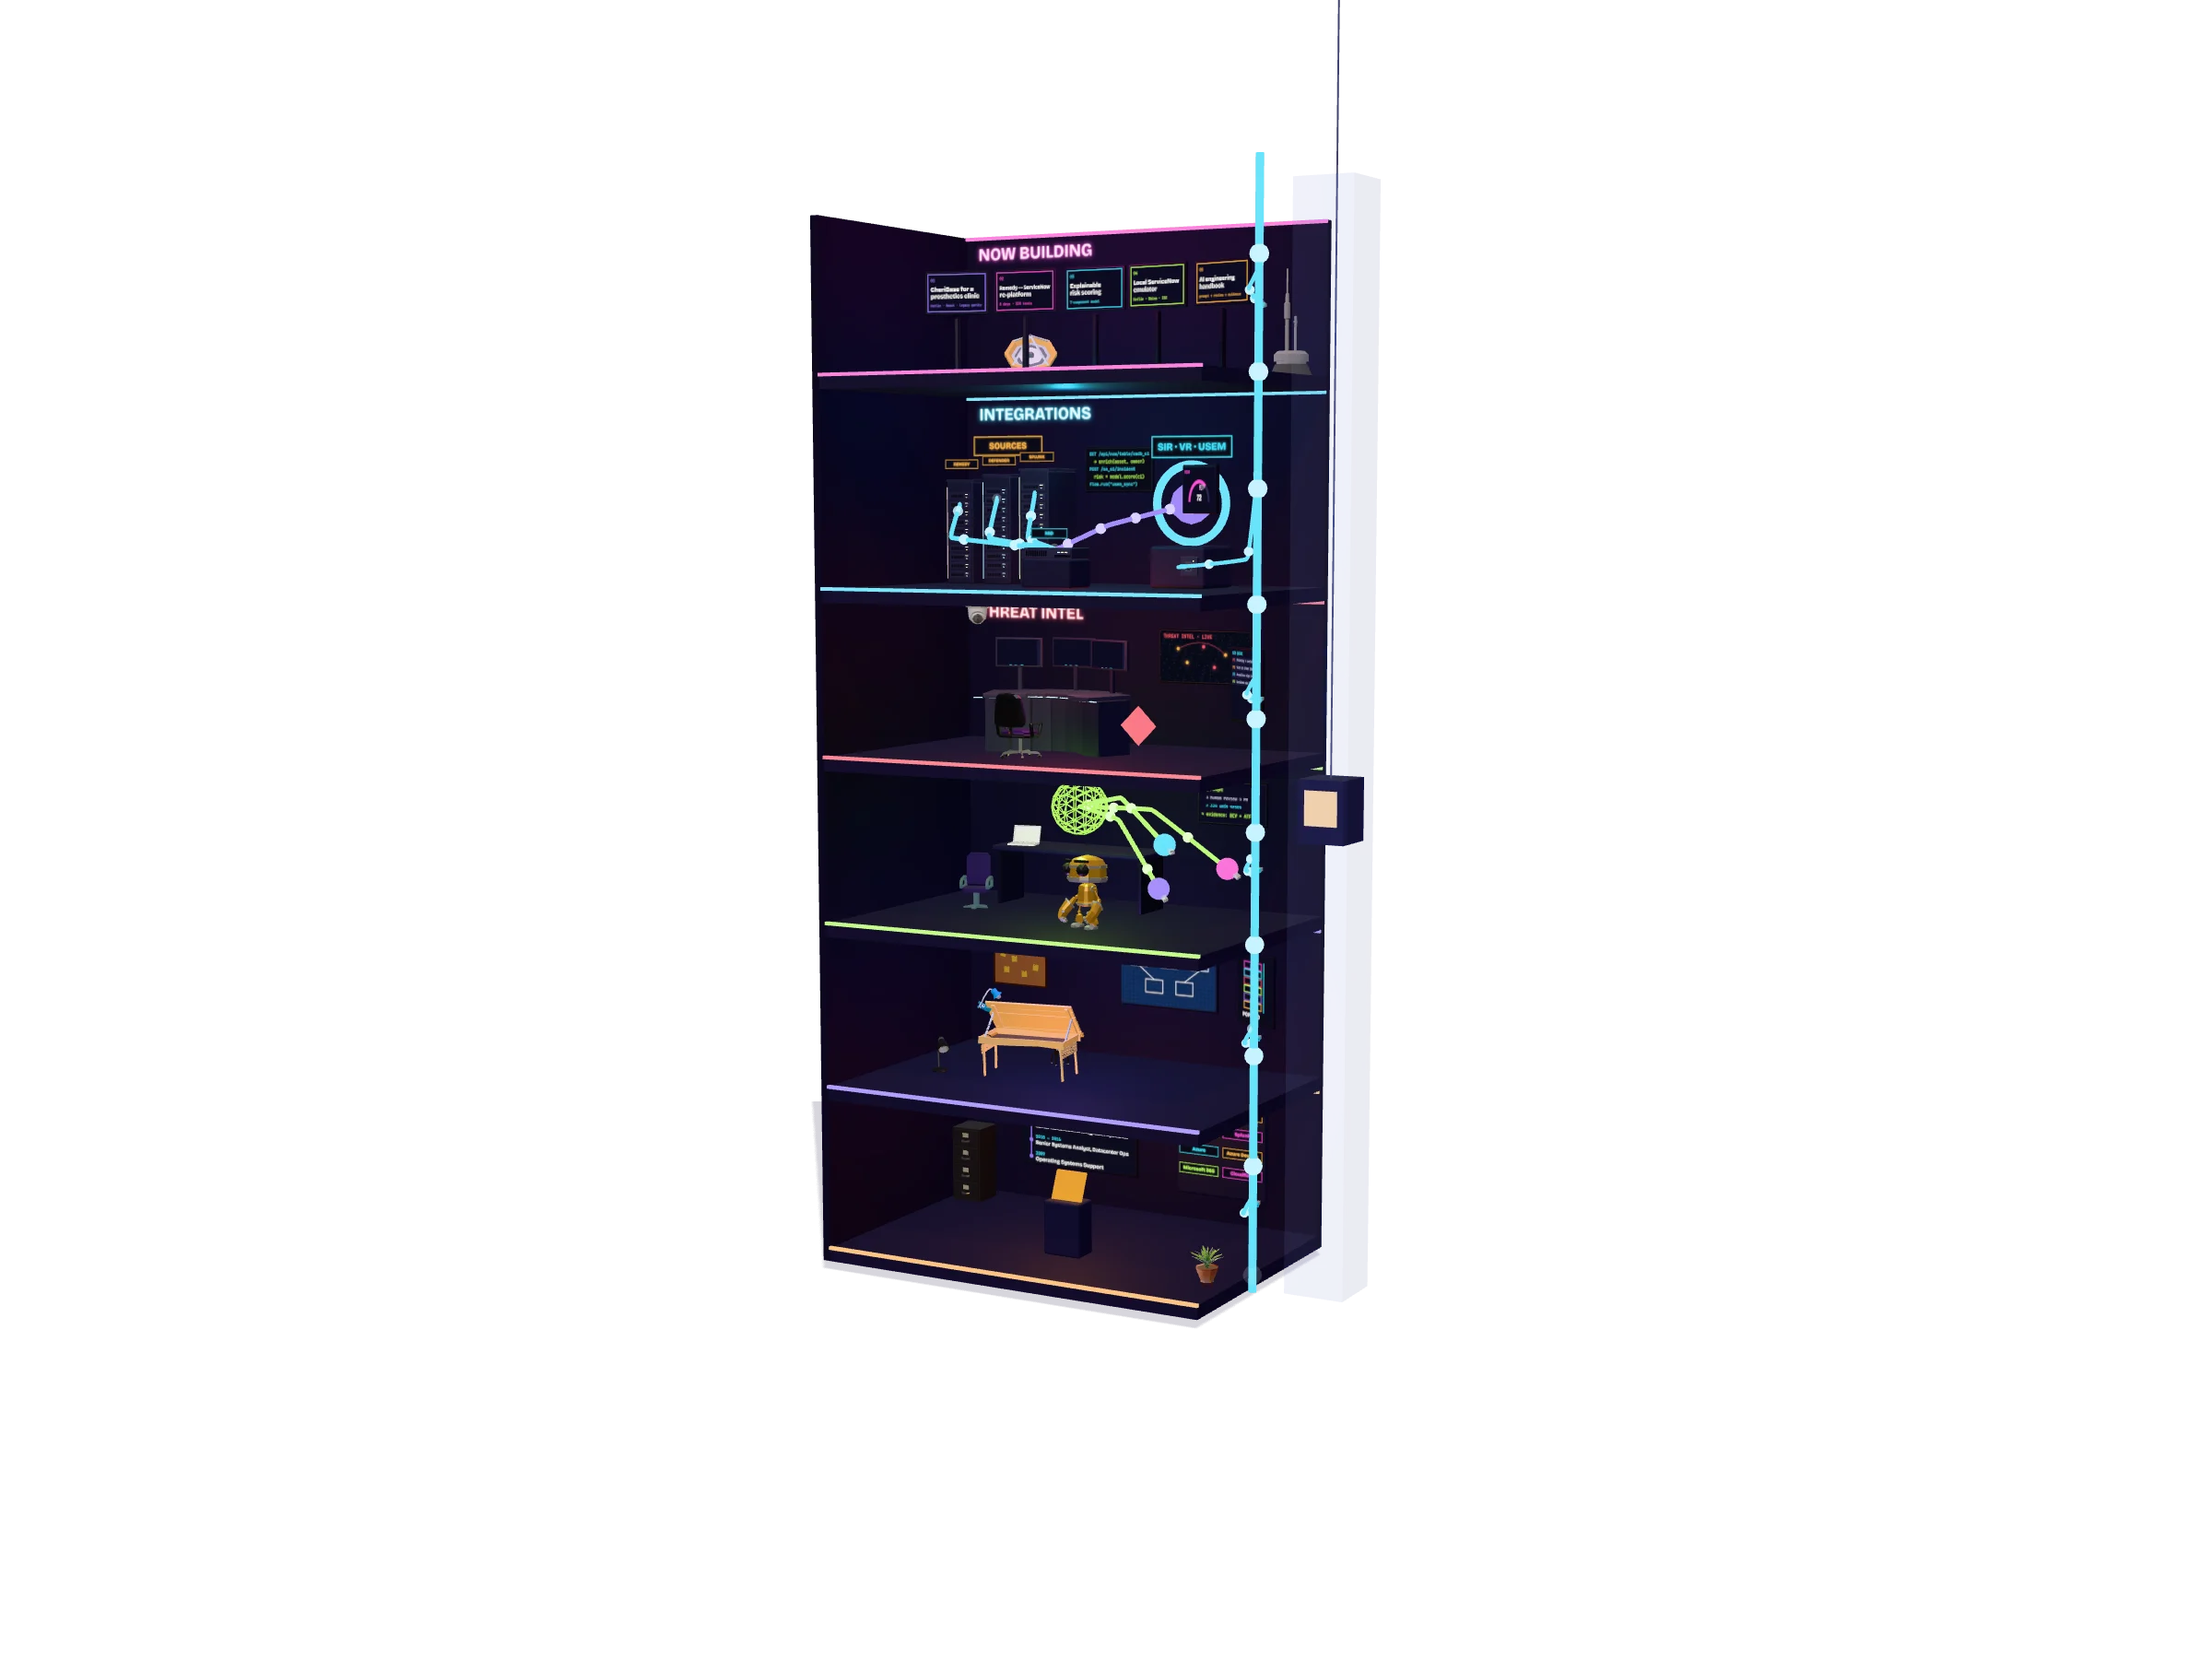
Dimiter Todorov: Ich arbeite über Disziplinen hinweg und verbinde, was dabei entsteht.

Sicherheit · Integration · Automatisierung · Architektur

Ich arbeite über Disziplinen hinweg und verbinde, was dabei entsteht.

Senior-Spezialist für Cybersicherheit und Integration mit über 15 Jahren Erfahrung: Rechenzentrumsautomatisierung, das erste Azure-Hosting der Regierung von Ontario, Red Teaming und Security Operations, heute auch Full-Stack-Anwendungen, gebaut mit KI-Agenten. Ich bringe den Blick eines Generalisten mit: Architektur, Integration, Code und die Oberflächen, mit denen Menschen arbeiten, mit Sicherheit als rotem Faden durch alles.

Toronto, Ontario · remote · offen für Beratung und Vorträge

Dimiter Todorov: Dieses Jahr ausgeliefert, mit KI im Prozess.

Oberste Etage · aktuelle Projekte

Dieses Jahr ausgeliefert, mit KI im Prozess.

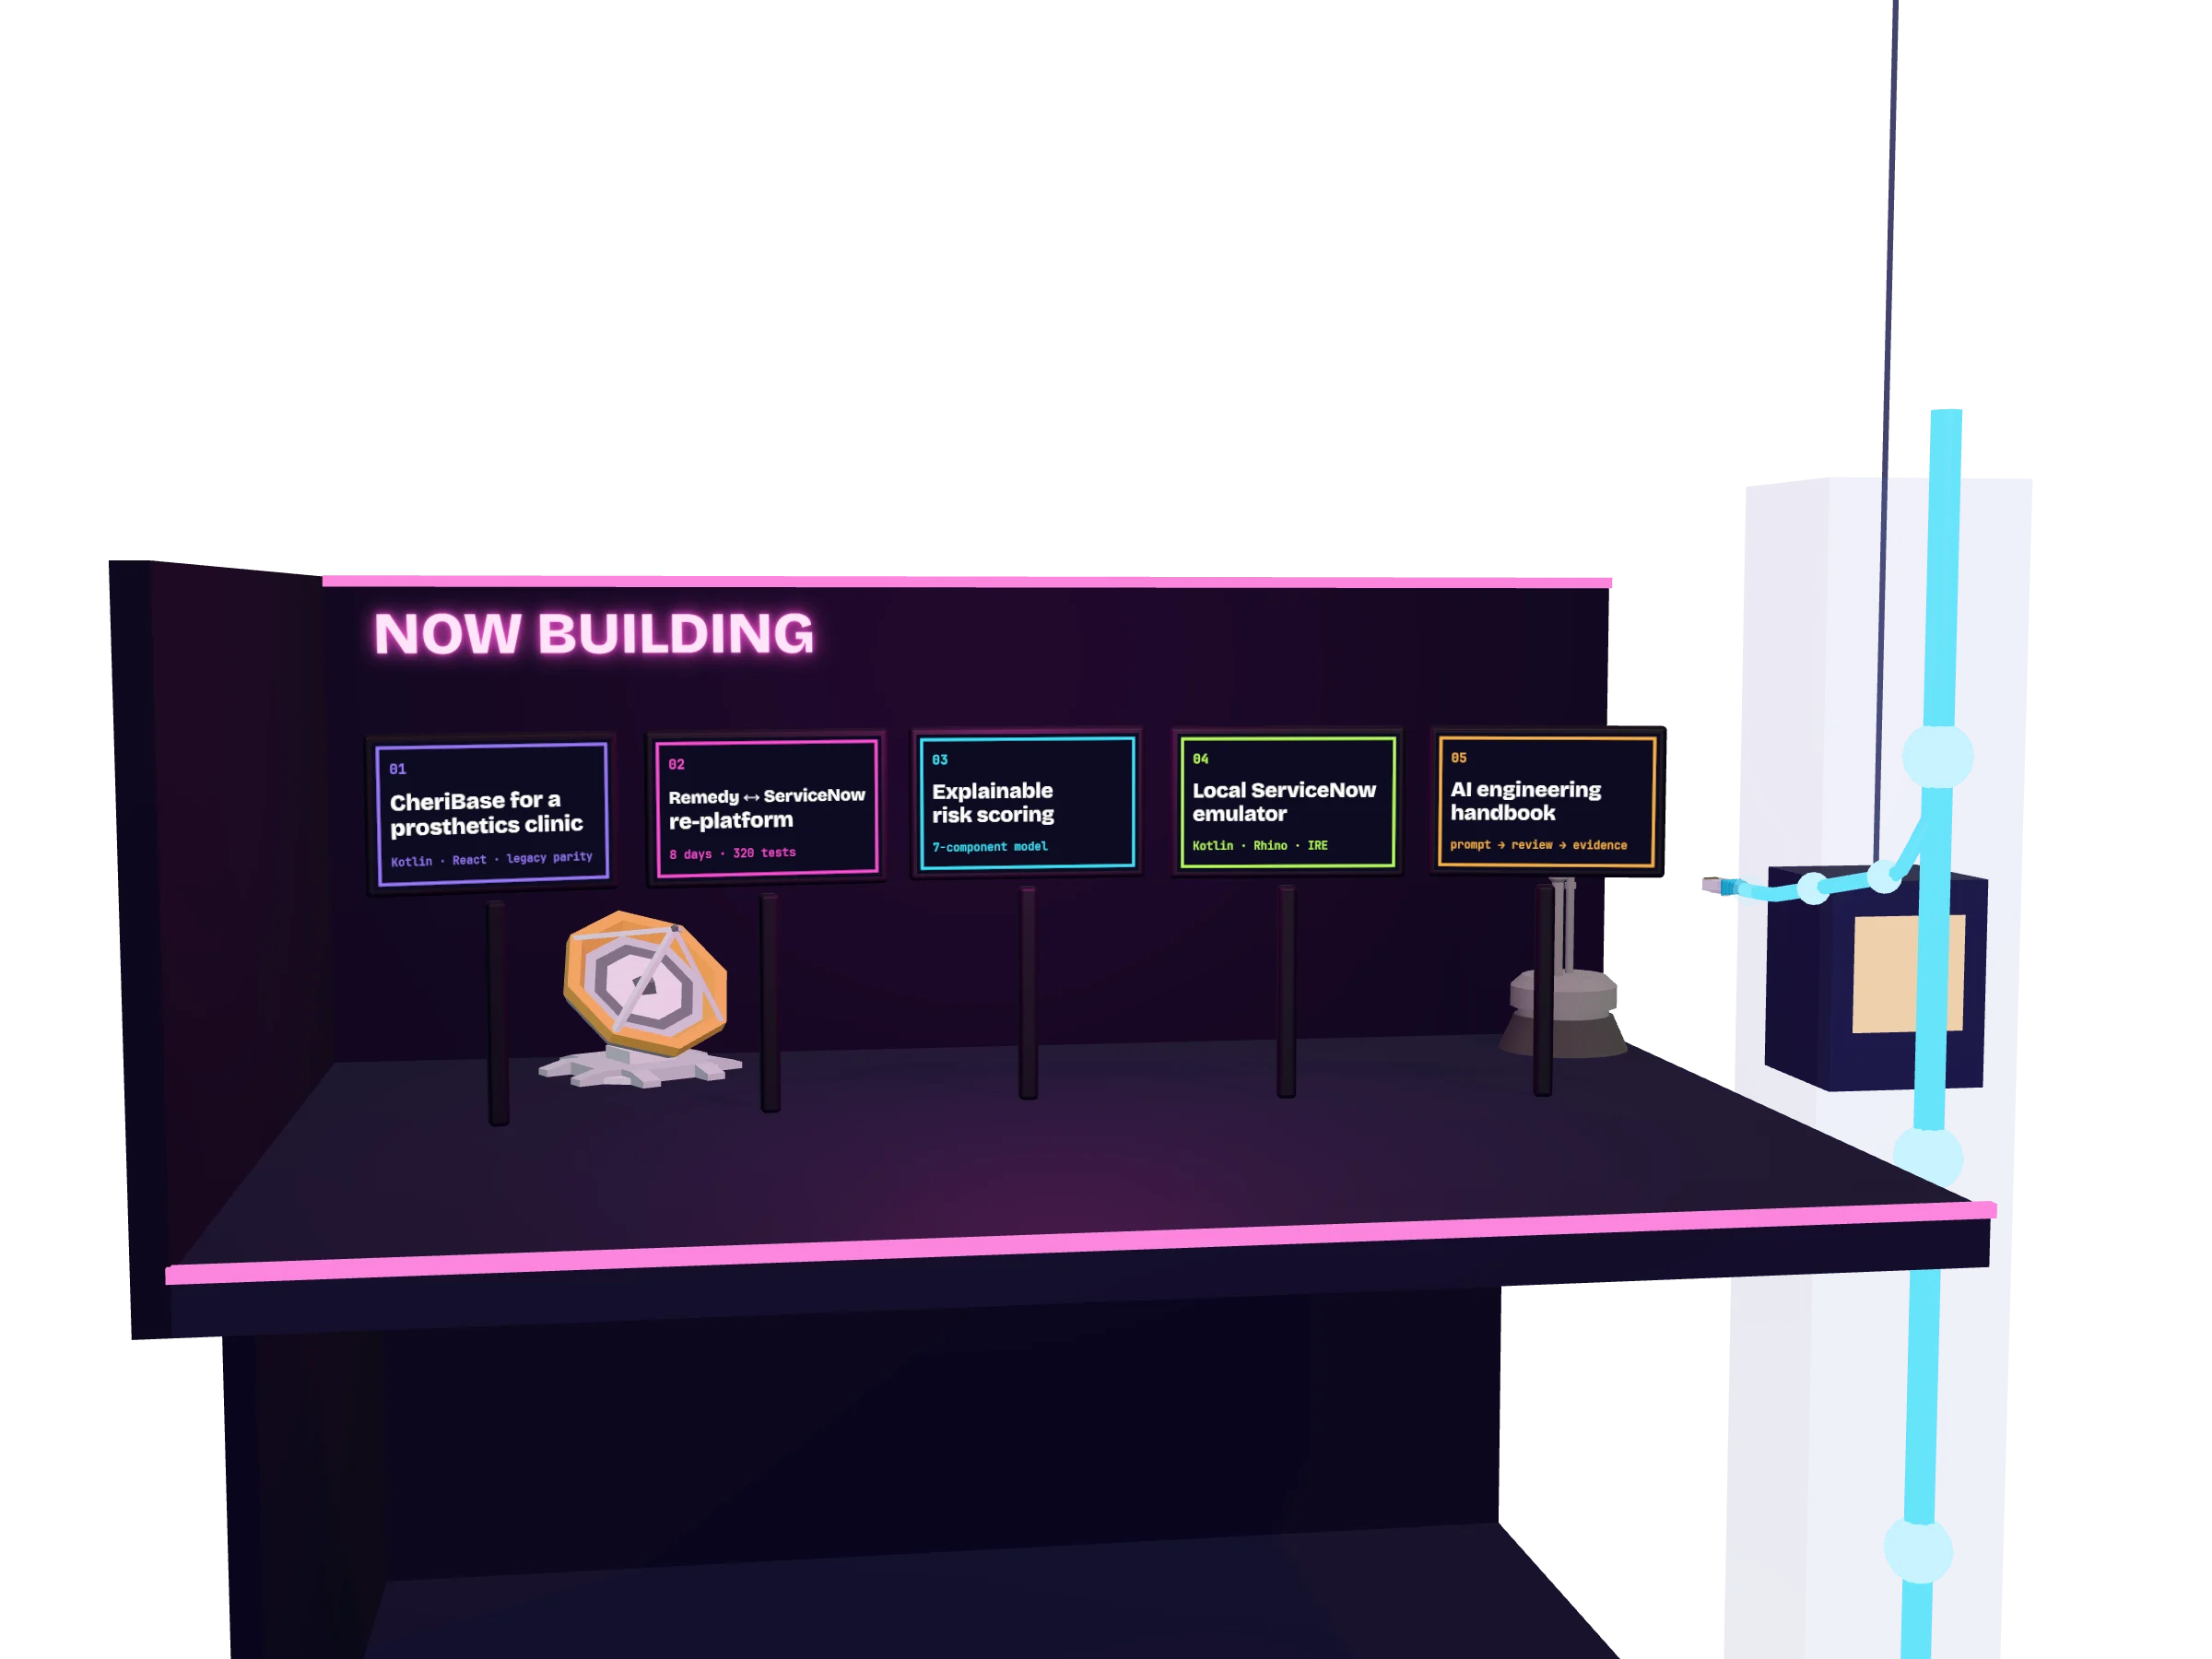
Eine Web-App, die neben den Altprogrammen eines Prothetikzentrums die bisher übersehenen Ansprüche gegenüber der НЗОК findet; eine Neuplattformierung der Remedy ↔ ServiceNow-Integration in 8 Tagen mit 320 Tests, ein erklärbares Risikomodell mit eigener Workbench, ein lokaler ServiceNow-Emulator und das Handbuch für sichere KI-gestützte Softwareentwicklung.

ServiceNow SDKTypeScriptKotlinReactClaude Code

Klicken Sie auf einen Bildschirm, um die Geschichte hinter jedem Projekt zu lesen.
Auf dieser Etage

CheriBase: НЗОК-Ansprüche für ein Prothetikzentrum

2026, laufend · Architekt und leitender Entwickler

Allegro, ein Zentrum für Prothetik und Orthetik in Bulgarien, arbeitete mit zwei alten Windows-Programmen und einer gemeinsamen Firebird-Datenbank, die nicht sagen konnten, welchen Patienten eine Prothese, eine Reparatur oder Verbrauchsmaterial auf Kosten der НЗОК, der nationalen Krankenversicherung, zustand. Ich habe eine Web-App verantwortet, die neben diesen Programmen byte-genau gleich arbeitet: eine Anspruchs-Engine für die НЗОК mit versionierten Regelwerken, die die Fachleute des Zentrums bestätigen, jeder Anspruch in verständlicher Sprache erklärt, und eine Arbeitsliste, die daraus einen Anruf, einen Fall und eine Abrechnung macht. Die Anmeldung über Microsoft Entra ID führt jede Änderung im Altsystem unter einem echten Benutzer dieses Systems. KI-Coding-Agenten haben den Großteil des Codes geschrieben, einer pro Komponente, innerhalb von Verträgen und vom Build erzwungenen Grenzen, die ich geprüft habe. Die erste Version ist im Einsatz und hat bereits echte geschäftliche Ergebnisse gebracht.

  • Kotlin
  • Ktor
  • React
  • TypeScript
  • Firebird
  • Entra ID
  • Azure
  • GitHub Actions
  • KI-Agenten

Neuplattformierung der Remedy ↔ ServiceNow-Integration

Okt. – Nov. 2026 · alleiniger Entwickler

Eine Scoped App in ServiceNow, die Incidents, CMDB, Personen und Gruppen aus Remedy über IRE nach ServiceNow bringt und Änderungen an Security Incidents zurückschickt. In 8 Tagen mit Claude Code gebaut: etwa 24.000 Zeilen, 320 Unit-Tests und 3 ATF-Suiten, das Wiki in denselben Commits geschrieben. „Reiner Kern, dünne Adapter“: Die Transformationslogik ist plattformunabhängiges TypeScript, getestet gegen aufgezeichnete IRE-Verträge.

  • ServiceNow SDK / Fluent
  • TypeScript
  • IRE
  • BMC Remedy
  • Claude Code

Erklärbare Risikobewertung von Schwachstellen

Nov. 2026 · Vulnerability Response / USEM

Ersetzt den rohen Schweregrad des Scanners durch ein geschäftsbezogenes Risikomodell aus sieben Komponenten (Schweregrad, Threat Intelligence, Kritikalität des Assets, Sensibilität der Daten, Exposition, geschäftliche Auswirkung, Kontrollen), bei dem jede Bewertung eine verständliche Begründung mitbringt. In einer Risk Model Workbench lässt sich ein Modell bearbeiten, prüfen, vergleichen und an echten CIs testen, bevor es aktiviert wird. Neue CI-Lookup-Regeln haben das Matching zwischen Scannern und CMDB deutlich verbessert.

  • ServiceNow VR
  • USEM
  • Vue 3
  • Vitest
  • ATF

Klide: ein lokaler ServiceNow-Emulator

Sep. – Okt. 2026 · eigenes Werkzeug

Ein Kotlin/Ktor-Dienst, der serverseitiges ServiceNow-JavaScript auf Rhino gegen PostgreSQL ausführt. Er emuliert GlideRecord, Business Rules, geplante Jobs, Scripted REST und IRE, geprüft gegen echte Antworten, sodass sich Apps offline und mit KI im Prozess bauen und testen lassen. 141 Tests.

  • Kotlin
  • Ktor
  • Rhino
  • PostgreSQL
  • Vue 3

KI-gestützte Entwicklung, sicher gemacht

Nov. 2026 · Befähigung des Teams

Das Teamhandbuch für agentische Arbeit mit ServiceNow, Azure DevOps und Remedy: Konventionen in AGENTS.md, Leitplanken, wiederverwendbare Prompts und der Einsatz von MCP, mit einem einzigen Lieferweg: Prompt → menschliches Review → Pull Request → DEV-Installation und ATF → Nachweise.

  • Claude Code
  • GitHub Copilot
  • MCP
  • Azure DevOps
  • GitHub Actions
Dimiter Todorov: Jeder Befund am richtigen Asset.

Integrationen · das große Ganze

Jeder Befund am richtigen Asset.

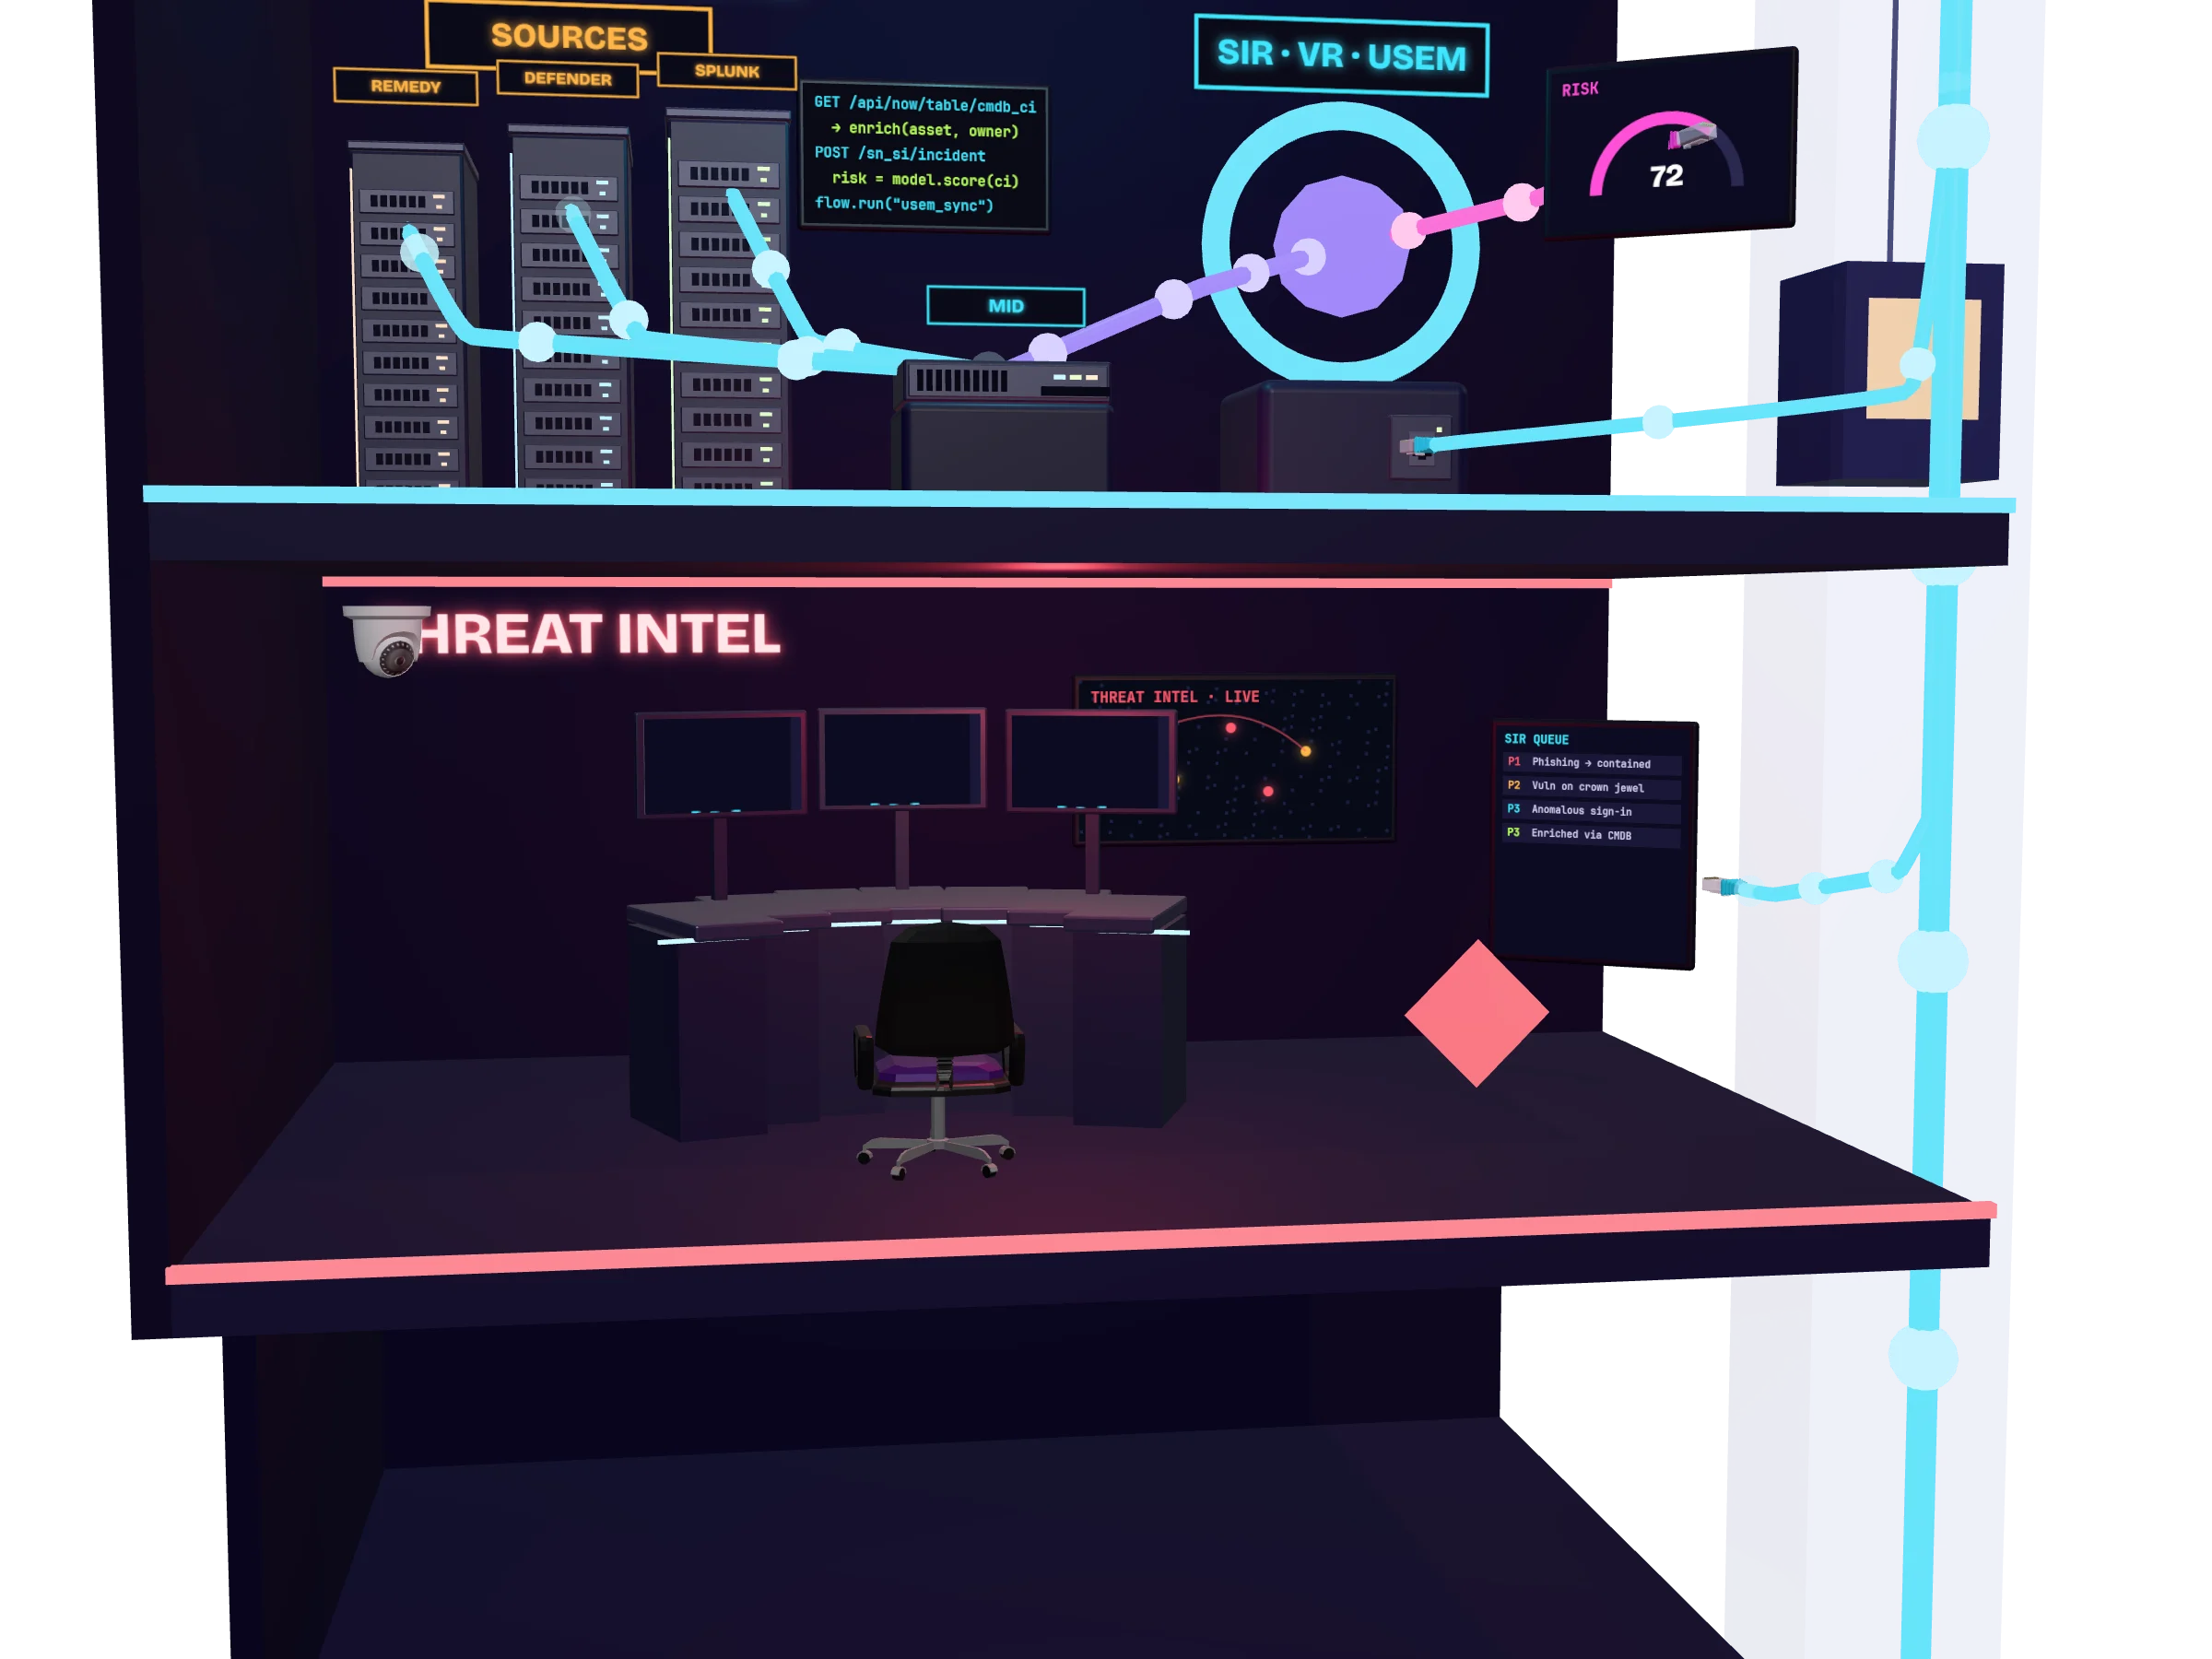
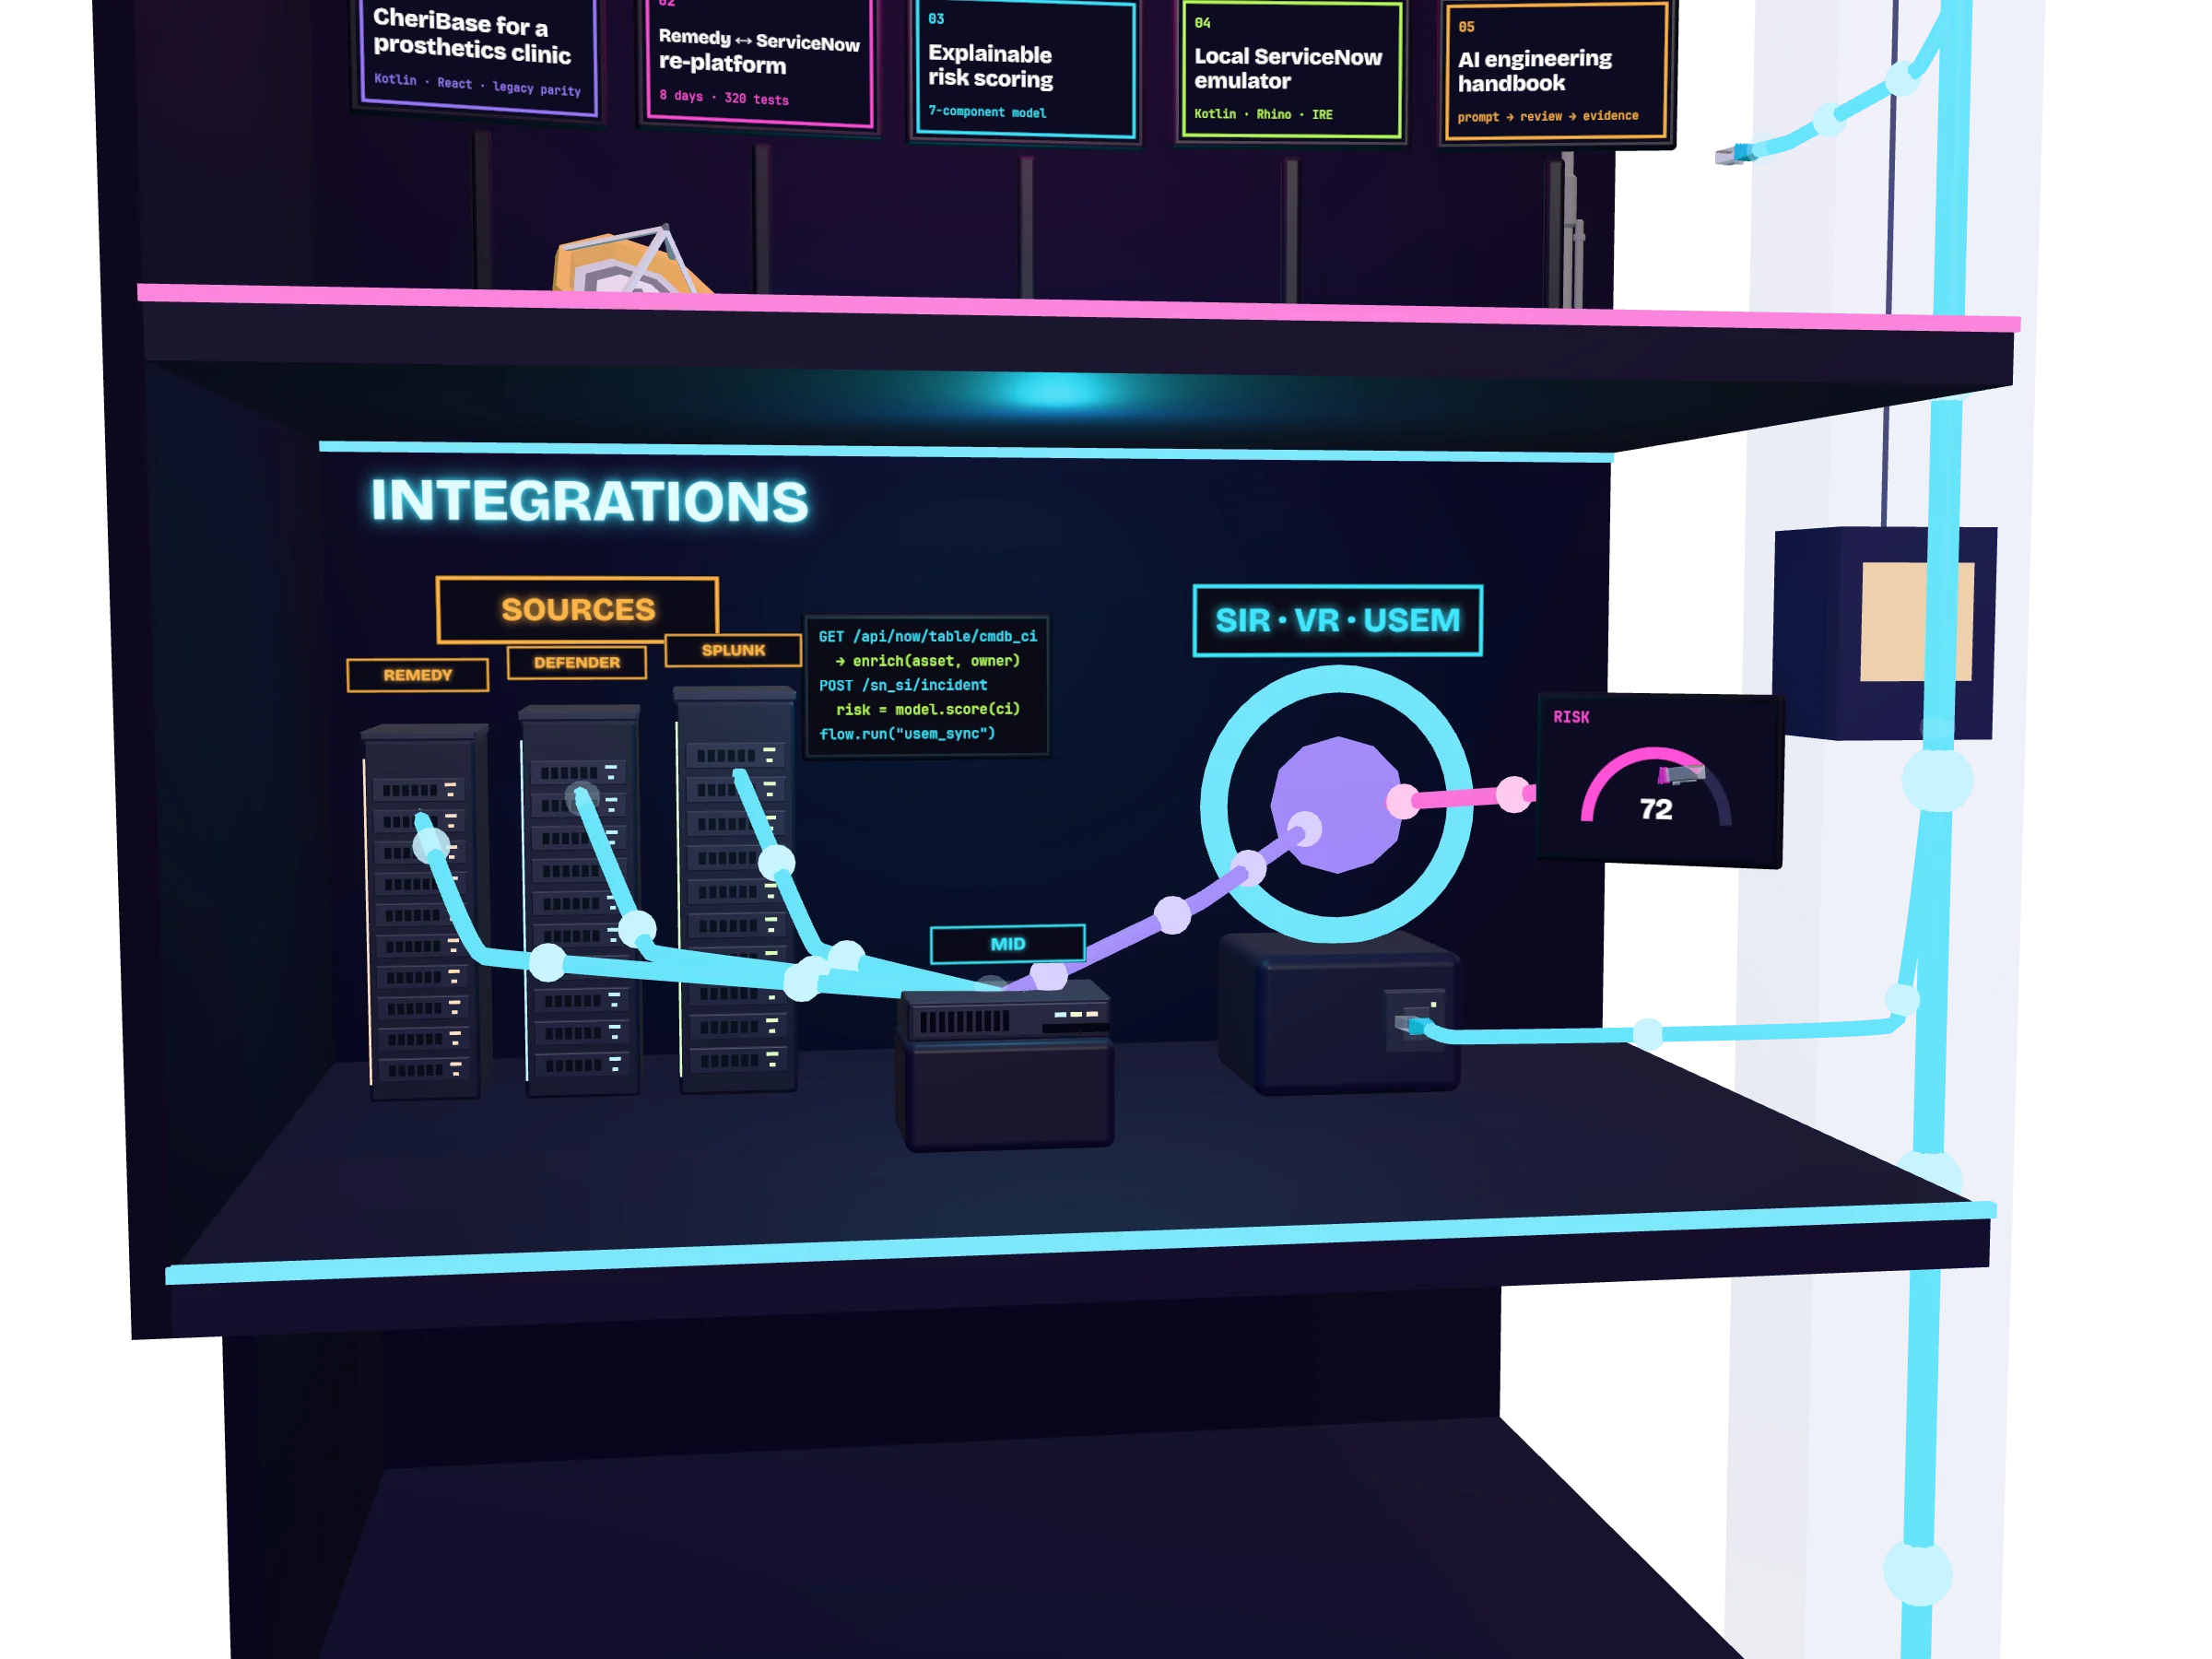
Microsoft Defender, Splunk und Sentinel, Recorded Future, Qualys, Guardium und BitSight nach ServiceNow, mit BMC Remedy als unternehmensweiter CMDB. Das CI-Matching über IRE und Lookup-Regeln macht aus rohen Befunden Kontext, den das Risikomodell nutzen kann.

ServiceNow IREMID ServerMicrosoft GraphKQLBMC Remedy

Folgen Sie den Paketen: Klicken Sie auf die Quellen, den MID Server und den Hub.

Auf dieser Etage

Remedy als unternehmensweite CMDB

Incidents, CIs, Beziehungen, Personen, Gruppen und der Produktkatalog fließen über die Identification & Reconciliation Engine aus BMC Remedy nach ServiceNow, mit Wasserzeichen, Paging und Abgleichjobs.

  • BMC Remedy
  • Atrium CMDB
  • IRE
  • MID Server

Microsoft Defender nach ServiceNow

Befunde aus Defender TVM, XDR und Defender for Cloud landen in Vulnerability Response und SIR. Eine Filterung vor dem Speichern in der Import-Pipeline lässt rund 40 % weniger Volumen erwarten; eine schreibgeschützte App mit Graph und KQL Advanced Hunting reichert den Gerätekontext an.

  • Defender TVM
  • Defender XDR
  • Microsoft Graph
  • KQL

SIEM in die Incident Response

Übernahme von Daten aus Splunk und Microsoft Sentinel in ServiceNow Security Incident Response, mit Sentinel-Playbooks und einer Automatisierung, die Phishing-E-Mails zu Incidents macht. Dazu Threat Intelligence von Recorded Future, Qualys, IBM Guardium und BitSight.

  • Splunk ES
  • Microsoft Sentinel
  • Recorded Future
  • Qualys

Die Leitungen, als Code

MID Server in Azure, bereitgestellt mit Bicep, Managed Identity und Key Vault, mit Zertifikatsregistrierung. App-Registrierungen in Entra und föderierte GitHub-OIDC-Anmeldedaten werden als Code verwaltet, sodass es keine langlebigen Geheimnisse gibt.

  • MID Server
  • Bicep
  • Entra ID
  • Key Vault
  • GitHub OIDC

Ein Ort für Security Operations

Ontario Treasury Board Secretariat · Abteilung Cybersicherheit

Jeder Befund landet am richtigen Asset, mit einer Risikobewertung, die Analysten erklären können, und einer verantwortlichen Person, die ihn beheben kann. ServiceNow SIR, Vulnerability Response und USEM, verbunden mit den Werkzeugen, die das SOC bereits nutzt.

  • ServiceNow SIR
  • Vulnerability Response
  • USEM / CTEM
  • CMDB & CSDM

Kontext speist das Risikomodell

Kritikalität der Assets, Sensibilität der Daten, Exposition und Zuständigkeit kommen aus den CMDB-Integrationen, einschließlich der aus Guardium modellierten Datenbank-CIs, und werden zu erklärbaren Risikobewertungen, die täglich aktualisiert werden.

  • Risikomodell
  • Datenqualität der CMDB
  • CI-Lookup-Regeln
Dimiter Todorov: Vom Red Team zur Incident Response.

Cybersicherheit · Threat Intelligence

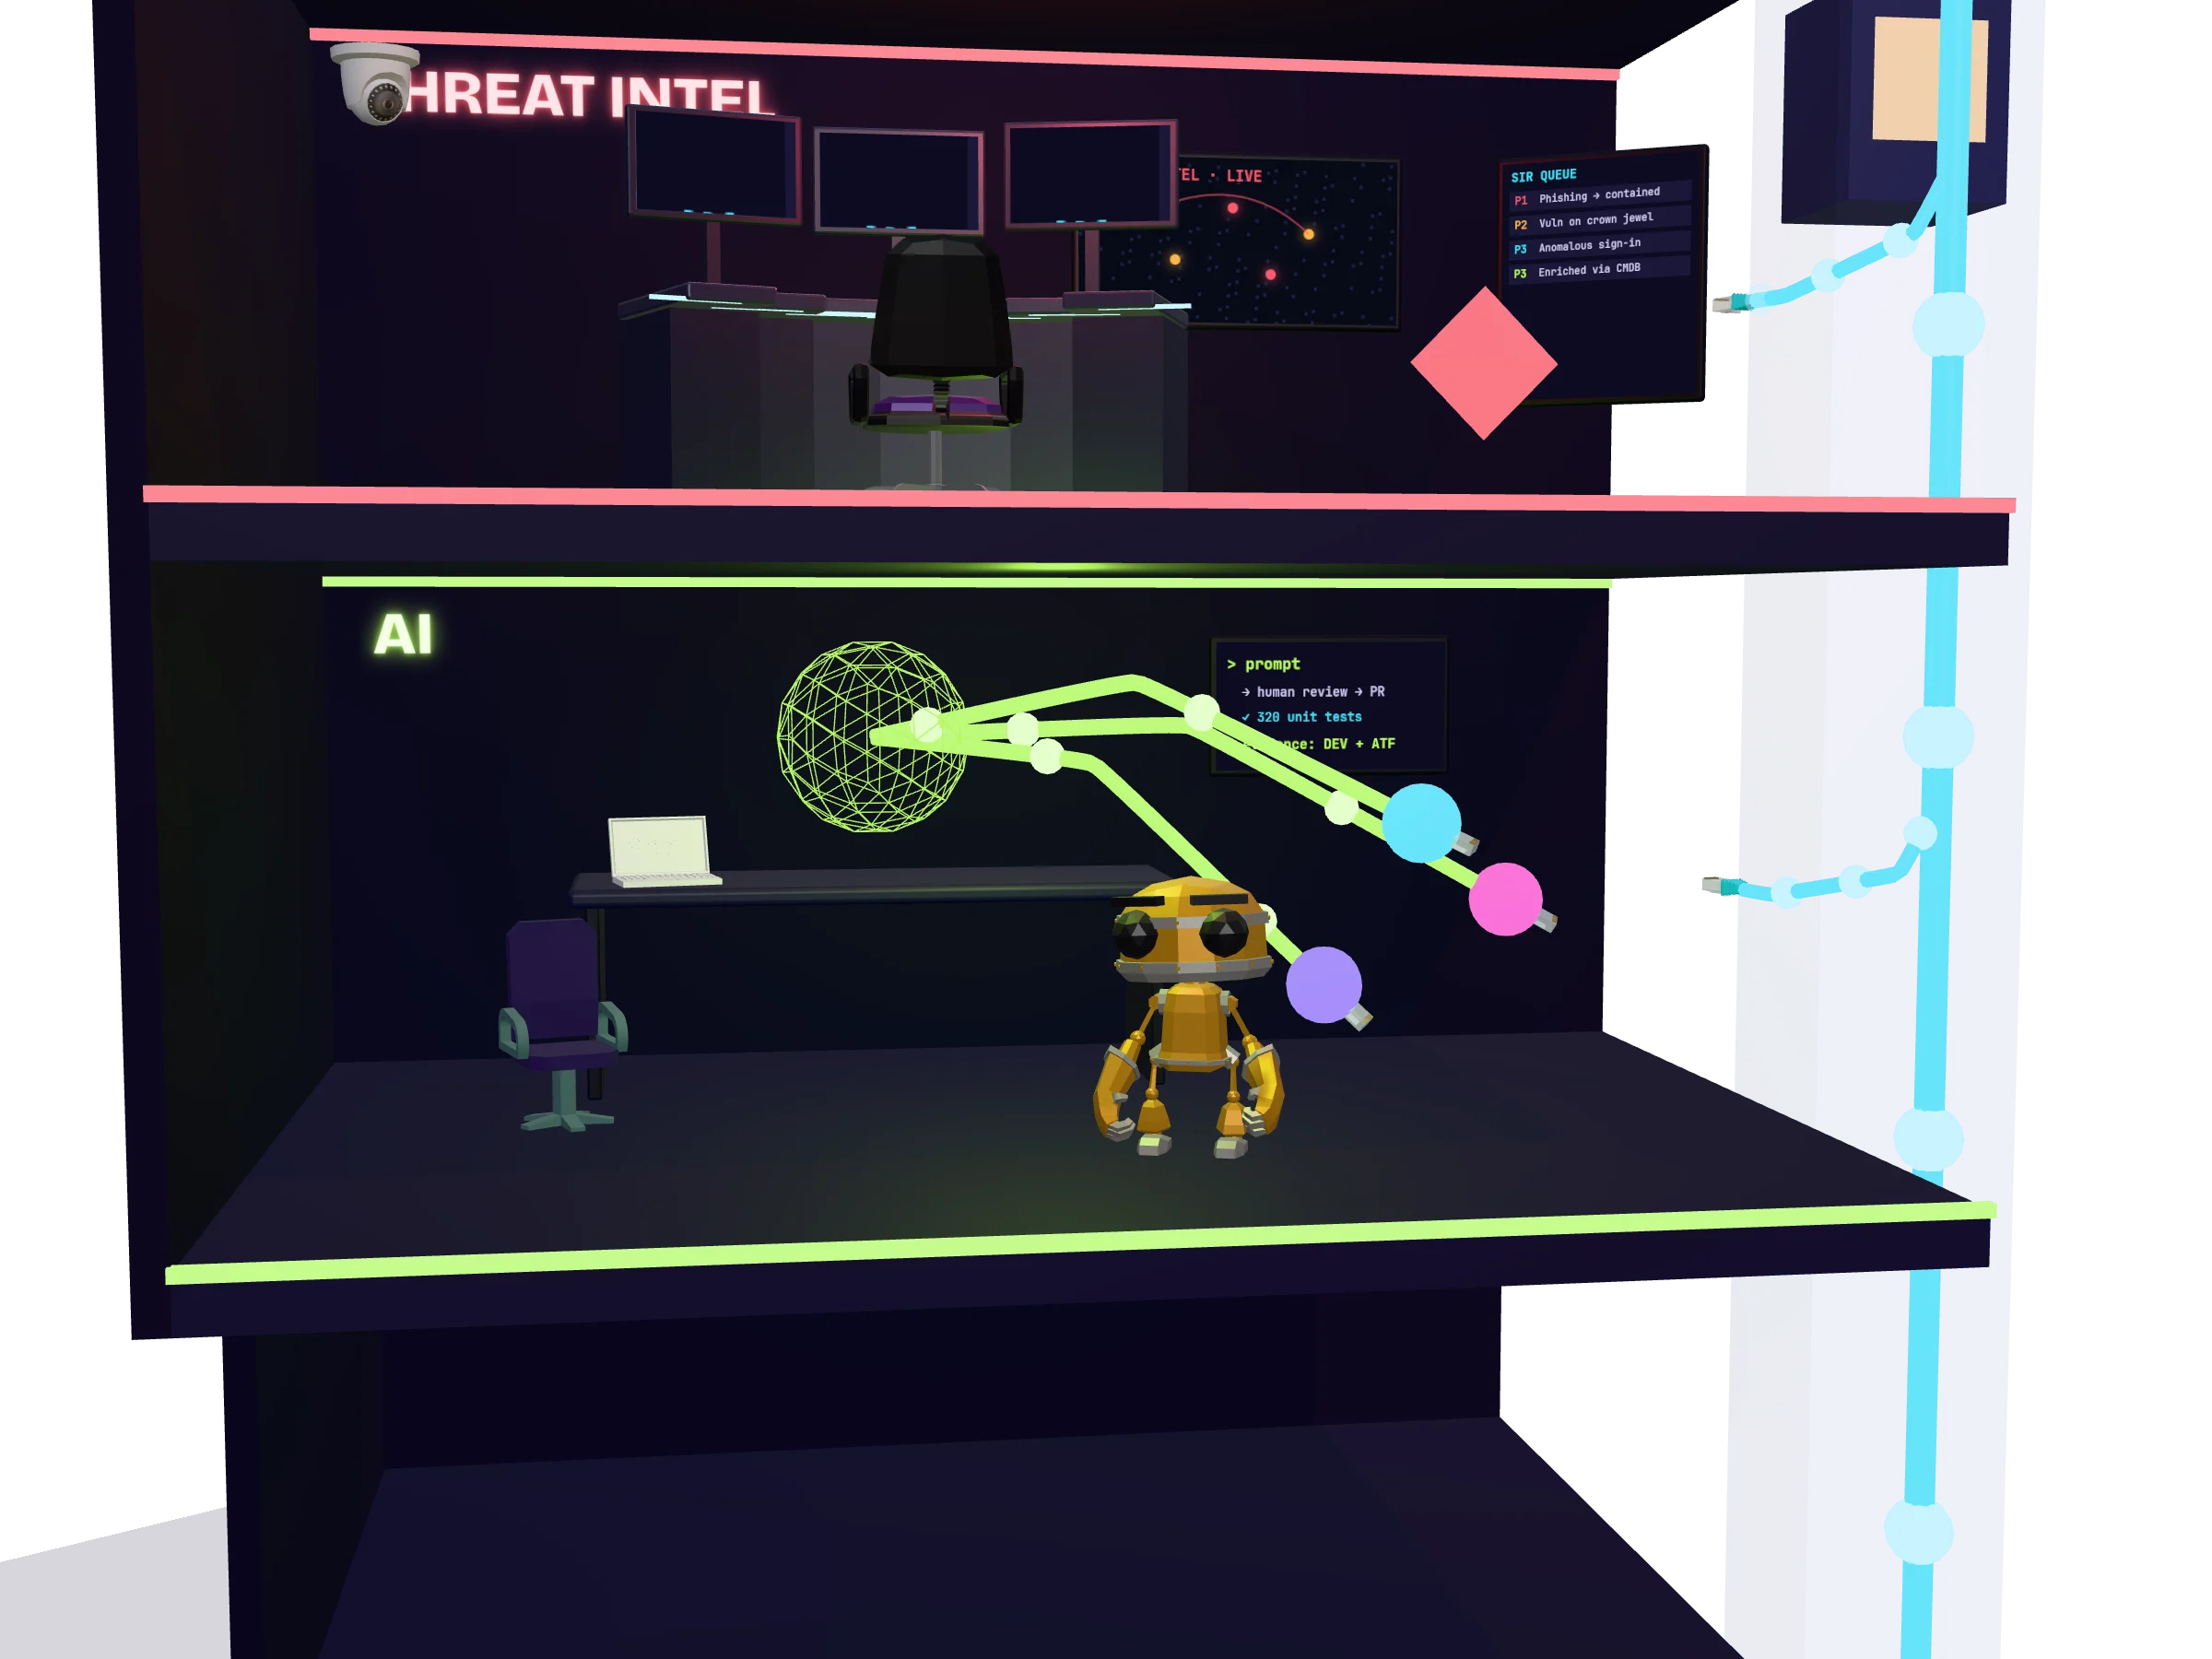
Vom Red Team zur Incident Response.

Angefangen mit Penetrationstests und Red-Team-Werkzeugen; danach Leitung der Einführung von ServiceNow Security Incident Response und Vulnerability Response / USEM für das Cyber Security Operations Centre des Ontario Public Service.

SIRVR / USEM (CTEM)SentinelRecorded FutureMITRE ATT&CK

Auf dieser Etage

Threat Intelligence dort, wo Analysten arbeiten

Recorded Future speist Splunk und die CTEM-Anreicherung, abgebildet auf MITRE ATT&CK, sodass Incidents und Expositionen mit Kontext ankommen.

  • Recorded Future
  • Splunk
  • MITRE ATT&CK

Security Incident Response geleitet, von Anfang bis Ende

Plattformbewertung (2023) → Produktion

SIEM-Übernahme aus Splunk und Sentinel, Phishing-Automatisierung, Ticket-Synchronisierung mit Remedy, die Architektur der SOC-Dashboards, ein Portal für kritische Incidents und die SIR-Eskalationsintegration mit einem externen Cyber-Partner.

  • ServiceNow SIR
  • Sentinel-Playbooks
  • Phishing-Automatisierung

Angefangen im Red Team

2020 →

Red-Team-Übungen, Penetrationstests und Schwachstellenbewertungen von Web und Netzwerk in der IT der gesamten Provinz, mit eigenen Werkzeugen, C2 und Splunk-Apps sowie Berichten für die Geschäftsleitung.

  • Penetrationstests
  • Red Team
  • Eigene Werkzeuge

Microsoft 365 und Cloudflare

Konfiguration von Sicherheit und Compliance in Microsoft 365 sowie ein vollständig eingerichteter und mit Entra ID integrierter Cloudflare-Tenant für ein mittelständisches Unternehmen in einer EU-Rechtsordnung.

  • Microsoft 365
  • Cloudflare
  • Entra ID
Dimiter Todorov: Agentisch, mit Nachweisen.

KI

Agentisch, mit Nachweisen.

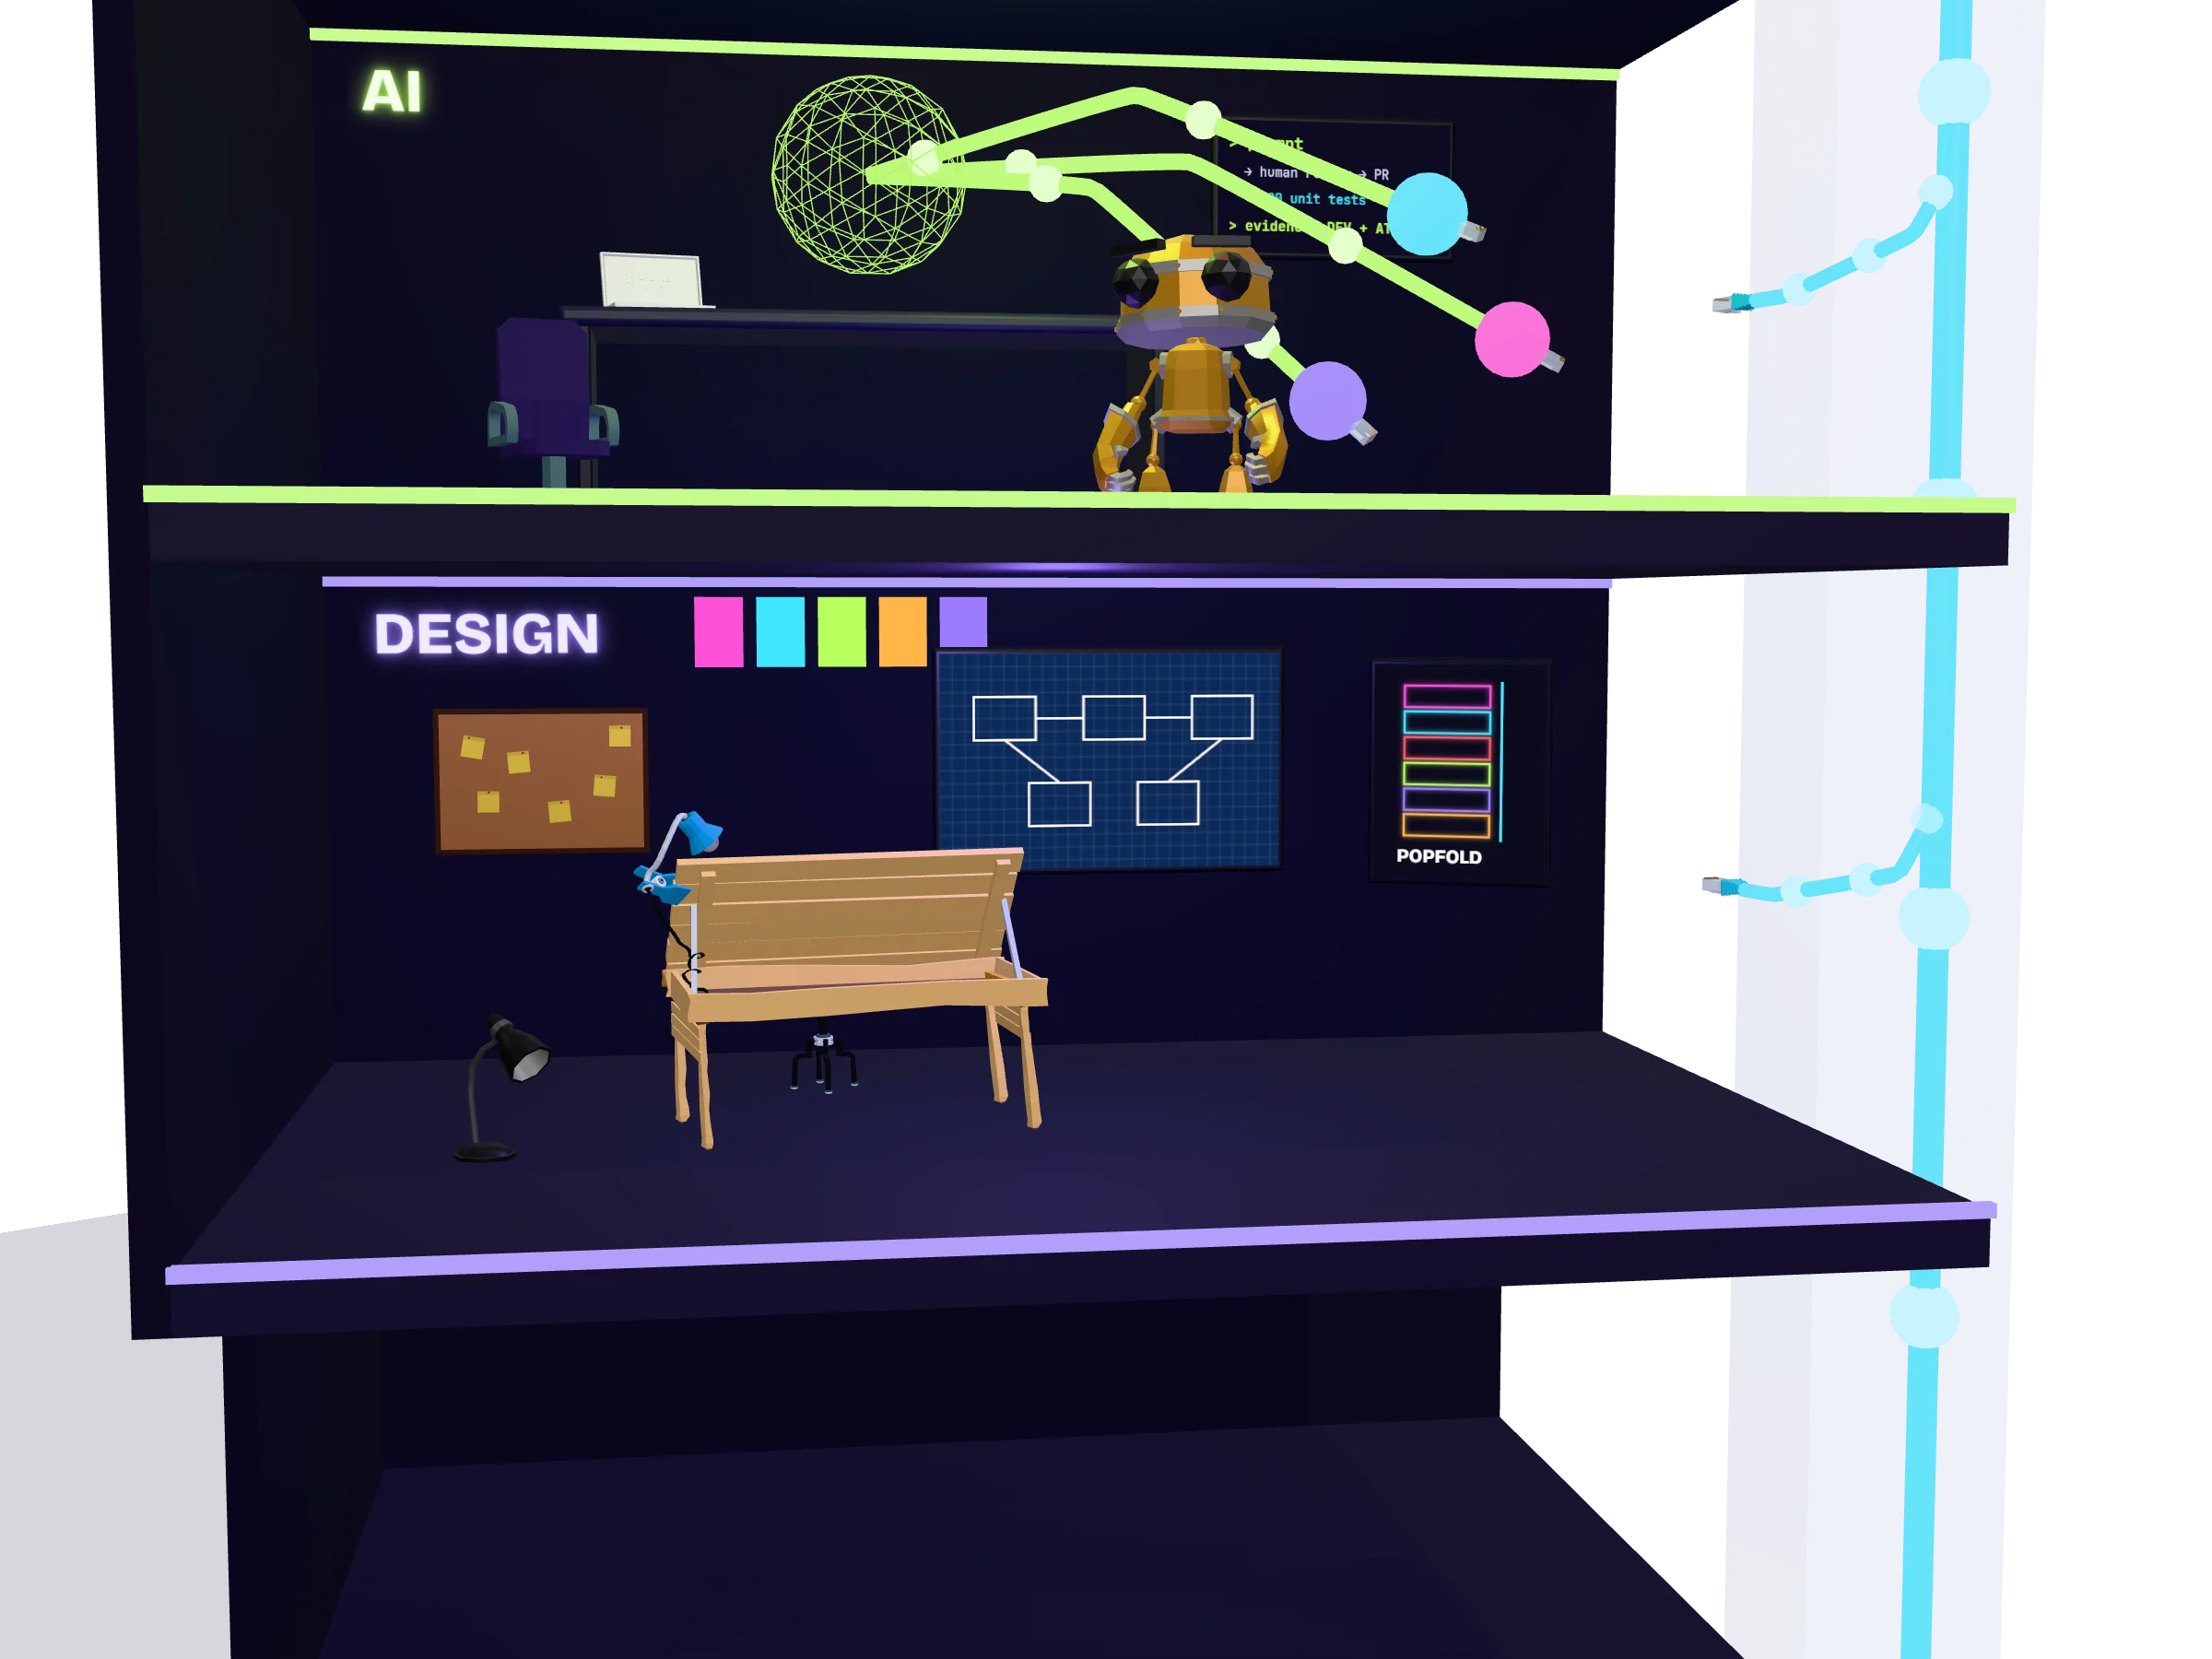
Intensiver, disziplinierter Einsatz von Claude-Code- und GitHub-Copilot-Agenten: Leitplanken im Repository, menschliches Review bei jeder Änderung, Tests als Beleg. Ich habe das Handbuch des Teams für KI-gestützte Entwicklung geschrieben und die Engine dieser Website auf dieselbe Weise gebaut.

Claude CodeGitHub CopilotMCPSecurity Copilot

Auf dieser Etage

Agentische Entwicklung mit Nachweisen

Intensiver, disziplinierter Einsatz von Claude-Code- und GitHub-Copilot-Agenten: Leitplanken im Repository, menschliches Review bei jeder Änderung und Tests als Beleg. So wurde eine Integrations-Neuplattformierung in 8 Tagen mit 320 Tests ausgeliefert.

  • Claude Code
  • GitHub Copilot
  • MCP
  • AGENTS.md

Prompt → Review → Nachweise

Der Lieferweg aus dem Handbuch für KI-gestützte Entwicklung: Aus einem Prompt wird ein geprüfter Pull Request, dann eine DEV-Installation mit ATF, und die Nachweise werden aufbewahrt. Außerdem: Microsoft Security Copilot für die Phishing-Triage.

  • Azure DevOps
  • GitHub Actions
  • Security Copilot

Popfold, mit KI gebaut

Diese Website läuft auf Popfold, einer scrollgesteuerten 3D-Engine, gebaut mit Claude Code: der Turm, die Leitungen, das Studio und die Blender-Pipeline dahinter.

  • three.js
  • TypeScript
  • Claude Code
  • Blender
Dimiter Todorov: Architektur, mit der Menschen arbeiten können.

Design

Architektur, mit der Menschen arbeiten können.

Lösungs- und Integrationsarchitektur, Design von Risikomodellen und Vue-Konsolen für Analysten. Popfold, die 3D-Engine hinter diesem Turm, ist portabel: Derselbe Code treibt das Schaufenster eines Einrichtungsstudios und eine Beratungswebsite an.

LösungsarchitekturVue 3three.jsPopfold

Auf dieser Etage

Zuerst die Architektur

Lösungsdesign-Dokumente, Integrationsarchitektur, Design von Risikomodellen und Stakeholder-Workshops mit ServiceNow, Splunk, Microsoft und IBM.

  • Lösungsarchitektur
  • Integrationsdesign
  • Workshops

Oberflächen für Analysten

Vue-3-Konsolen, die komplexe Systeme benutzbar machen: eine Admin-Konsole für Integrationen mit 11 Ansichten, die Risk Model Workbench und Risikokontext-Panels pro CI.

  • Vue 3
  • UX
  • ServiceNow UI Pages

Popfold: eine Engine, viele Websites

Die 3D-Engine hinter diesem Turm ist portabel: Derselbe Code treibt das Schaufenster eines Einrichtungsstudios mit einer aufklappbaren Puderdose, eine Beratungswebsite in einem modellierten Raum und dieses Gebäude an, jedes mit eigenem Look, eigener Geschichte und eigenem Studio.

  • three.js
  • Designsysteme
  • Portabilität
Dimiter Todorov: Über 15 Jahre Integration und Automatisierung.

Erdgeschoss · Fundament

Über 15 Jahre Integration und Automatisierung.

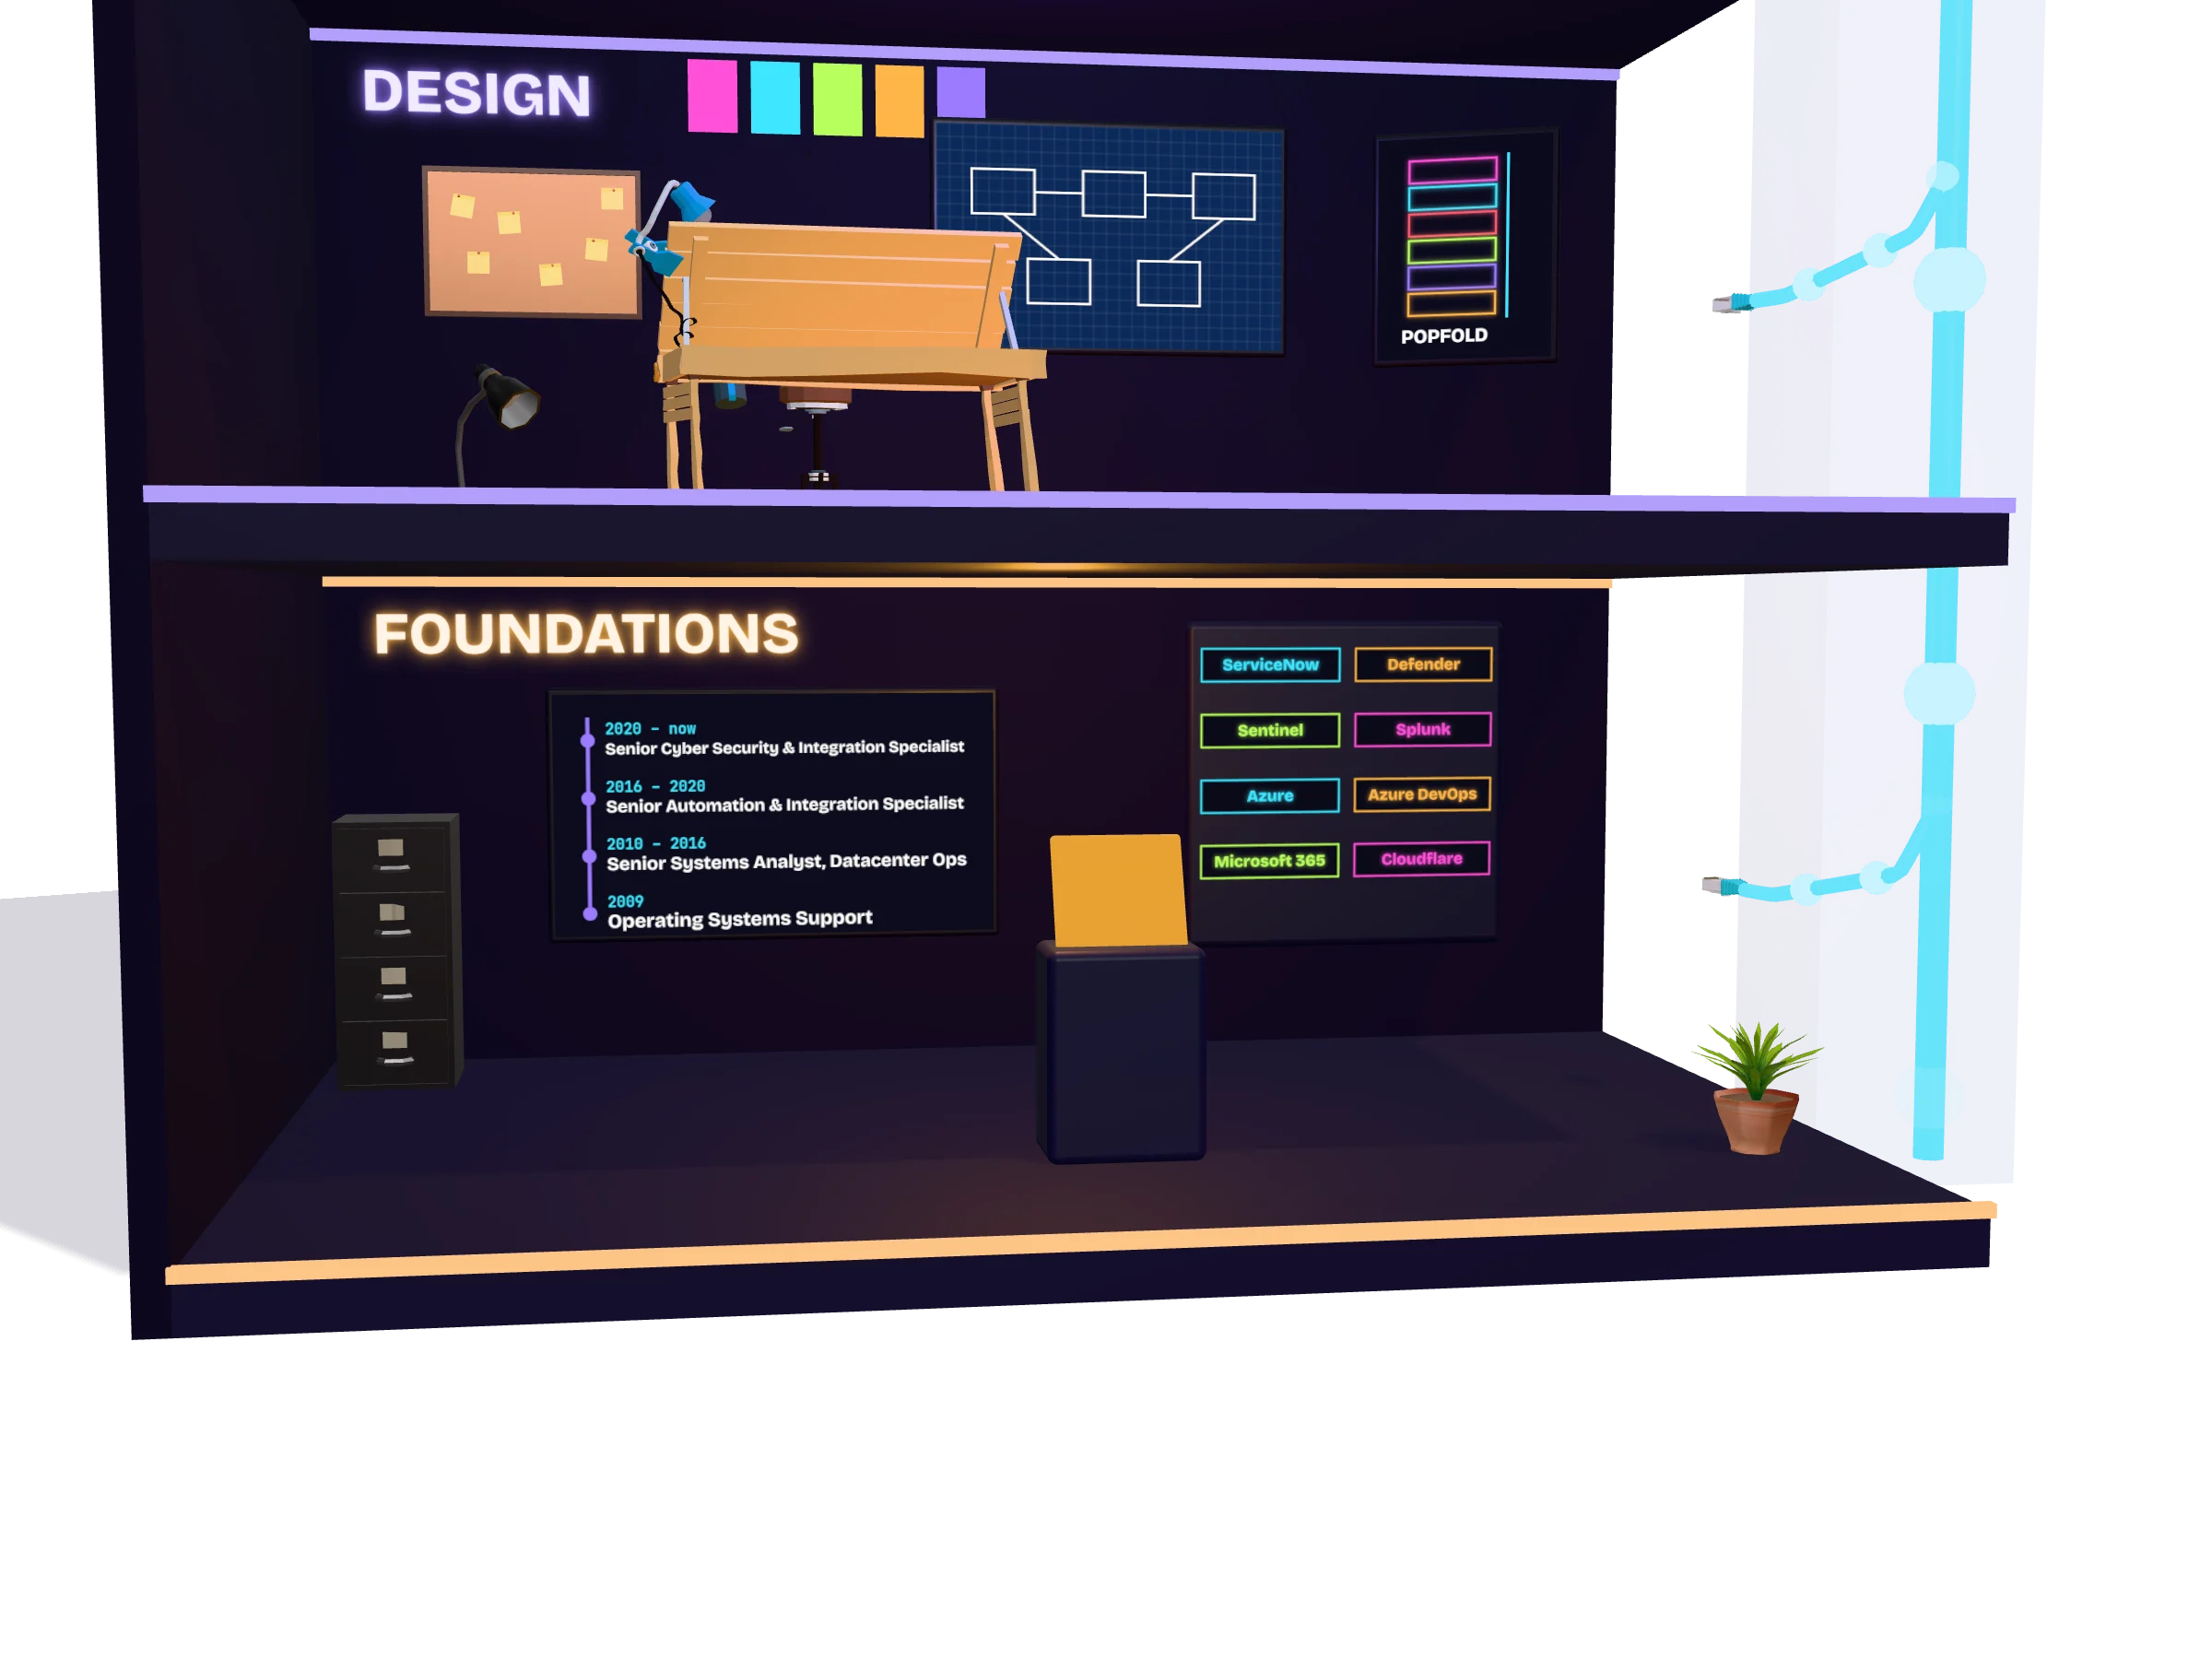
Rechenzentrumsautomatisierung über mehr als 8.000 Server, das erste Azure-Hosting der Regierung von Ontario, dann Security Operations. Azure und Azure DevOps, Sicherheit und Compliance in Microsoft 365 sowie Cloudflare mit Entra ID.

AzureAzure DevOpsMicrosoft 365CloudflarePowerShell

Auf dieser Etage

Über 15 Jahre Integration und Automatisierung

Ontario Public Service · 2009 – heute

Vom Rechenzentrumsbetrieb (HP Server Automation über mehr als 8.000 Server, Runbook-Automatisierung, Incidents im geschlossenen Kreislauf) über das erste Azure-Hosting der Regierung (GoCloud) bis zu Security Operations in ServiceNow. Ein roter Faden: Integration und Automatisierung rund um ITSM und die CMDB. LinkedIn

  • Treasury Board Secretariat
  • Ministry of Government Services
  • Georgian College

Der Werkzeugkasten

ServiceNow (SecOps und Plattform, SDK/Fluent, ATF, IRE), Microsoft Defender, Sentinel und Splunk, Azure (Bicep, Entra ID, Key Vault, Graph), Azure DevOps und GitHub Actions, Microsoft 365, Cloudflare. Sprachen: TypeScript, JavaScript, Kotlin, Python, PowerShell, KQL, SQL, Ruby, ClojureScript.

  • ServiceNow
  • Azure
  • Defender
  • Splunk
  • TypeScript
  • Kotlin

Lebenslauf folgt in Kürze

Ein Lebenslauf zum Herunterladen ist in Arbeit. Bis dahin steht der vollständige Werdegang auf LinkedIn. LinkedIn

  • Offen für Beratung
  • Vorträge
Dimiter Todorov: Wie alles zusammenpasst.

Das ganze Gebäude

Wie alles zusammenpasst.

  1. 1

    Sicherheit

    Wissen, wie Systeme brechen: Red Teaming, Incident Response, Threat Intelligence.

  2. 2

    Integration

    Die Werkzeuge verbinden, die Teams bereits nutzen, damit Daten mit Kontext ankommen.

  3. 3

    Automatisierung

    Pipelines, Tests und KI-Agenten erledigen die wiederkehrende Arbeit, mit Nachweisen.

Dimiter Todorov: Lassen Sie uns sprechen.

Lassen Sie uns sprechen.

Offen für Beratung und Vorträge zu Security-Integrationen, ServiceNow SecOps und KI-gestützter Entwicklung. Toronto, Ontario · remote.

Lebenslauf folgt in Kürze.