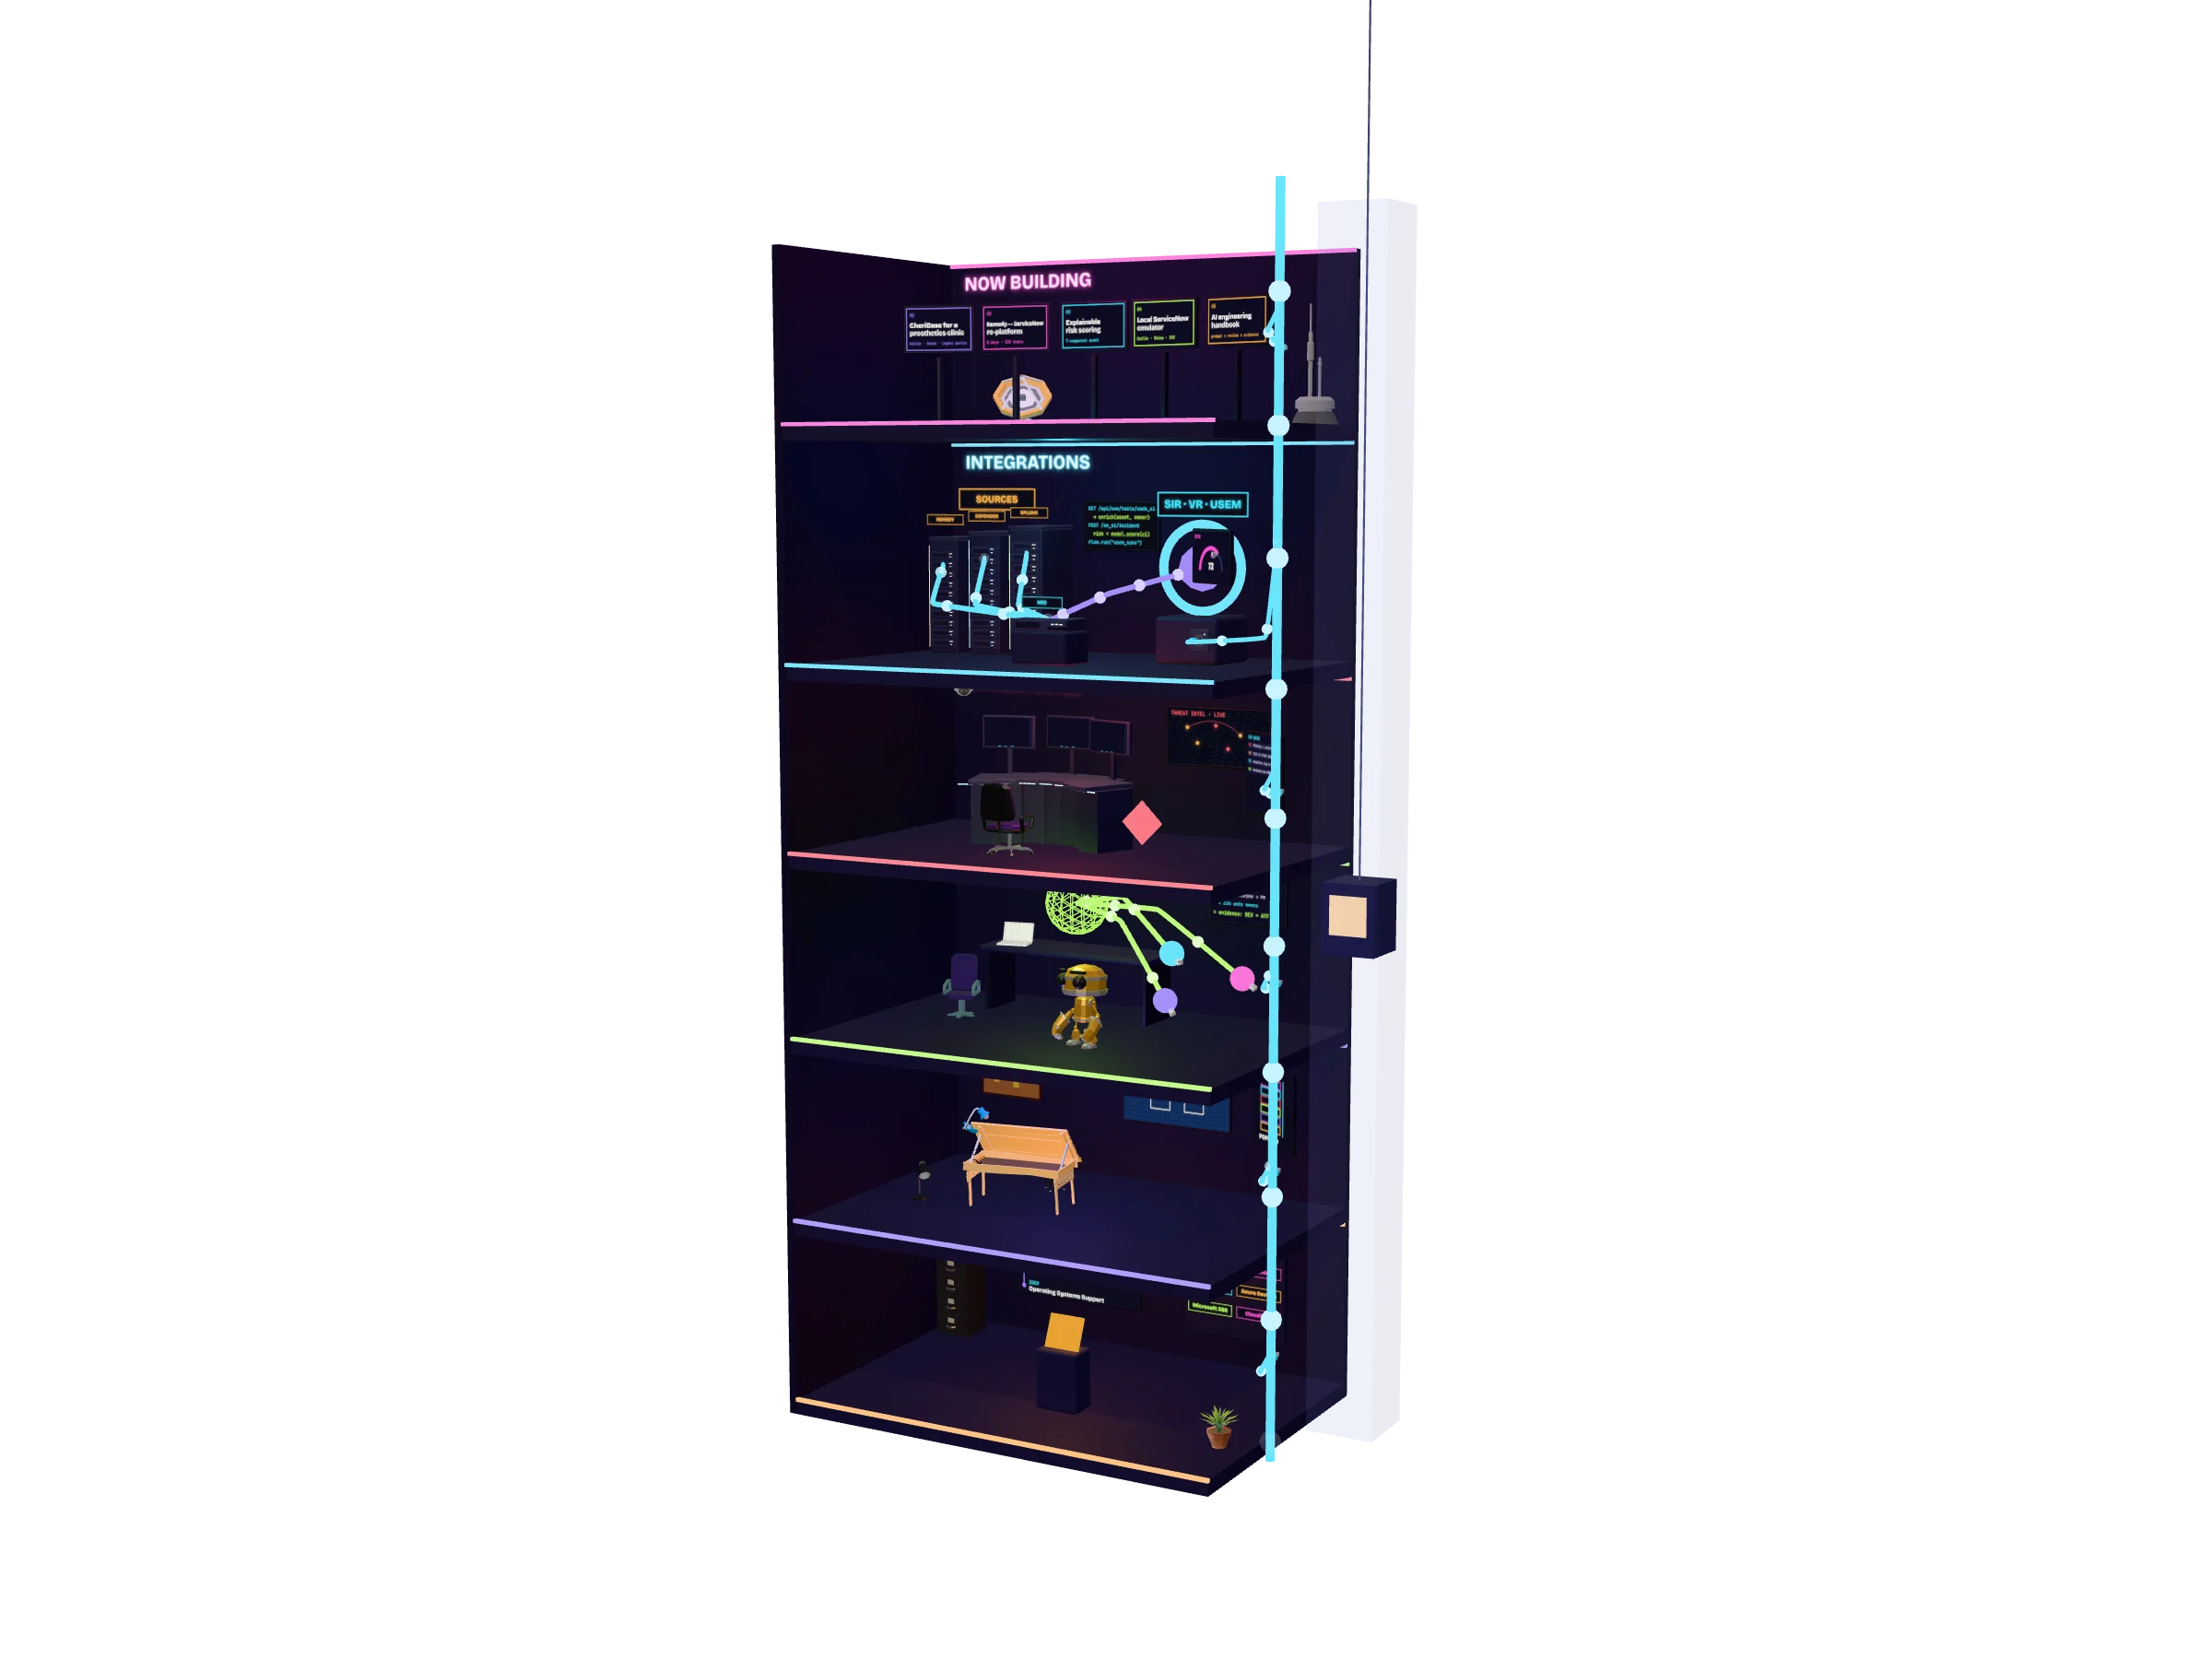
Dimiter Todorov: Работя в различни области и свързвам това, което те създават.

Сигурност · Интеграции · Автоматизация · Архитектура

Работя в различни области и свързвам това, което те създават.

Старши специалист по киберсигурност и интеграции с над 15 години опит: автоматизация на центрове за данни, първият хостинг в Azure на правителството на Онтарио, червени екипи и операции по сигурност, а днес и цялостни приложения, създадени с ИИ агенти. Гледам на нещата като универсалист: архитектура, интеграции, код и екраните, с които хората работят, а сигурността е нишката, която минава през всичко това.

Торонто, Онтарио · дистанционно · отворен за консултации и лекции

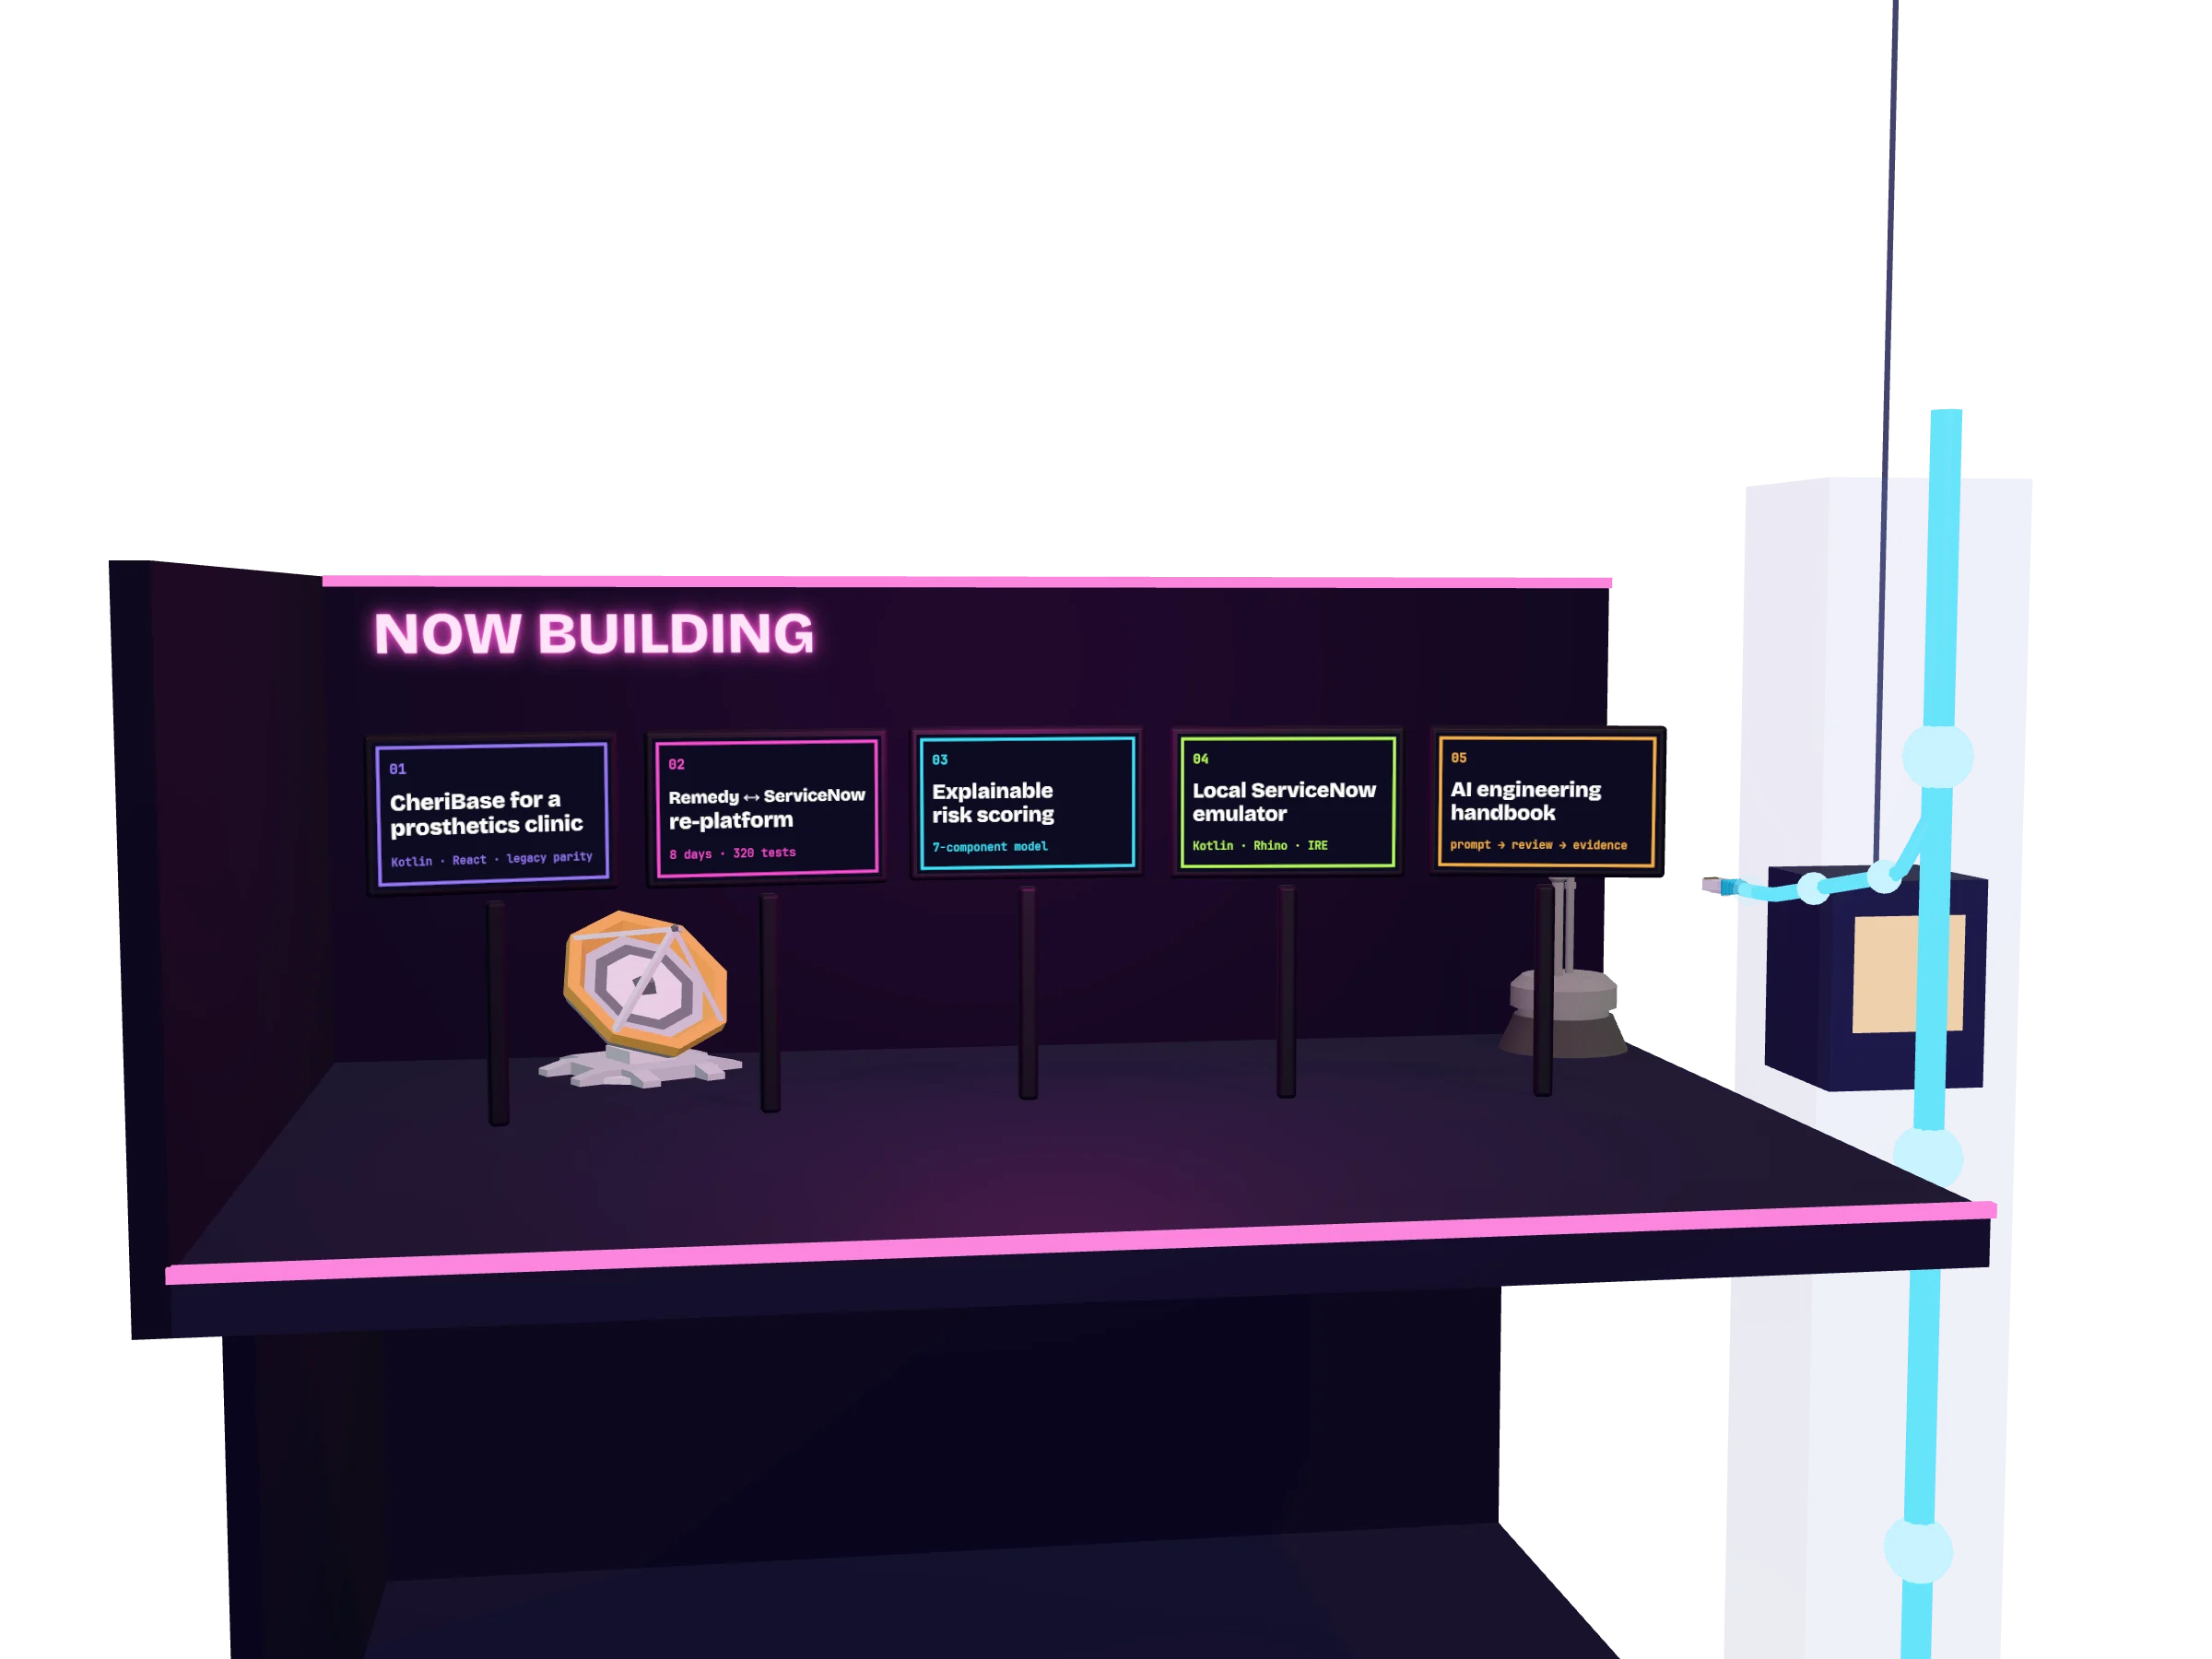
Dimiter Todorov: Пуснато тази година, с ИИ в процеса.

Последен етаж · в момента

Пуснато тази година, с ИИ в процеса.

Уеб приложение, което открива пропуснатите права по НЗОК на център за протезиране, работещо редом със старите му програми; пренасяне на интеграцията Remedy ↔ ServiceNow за 8 дни с 320 теста; обясним модел за риска със собствена работна среда; локален емулатор на ServiceNow; и наръчник за безопасна разработка с помощта на ИИ.

ServiceNow SDKTypeScriptKotlinReactClaude Code

Натиснете екран, за да прочетете историята зад всеки проект.
На този етаж

CheriBase: права по НЗОК за център за протезиране

2026, в ход · архитект и водещ разработчик

Allegro, център за протезиране и ортезиране в България, работеше с две стари програми за Windows и обща база данни Firebird, които не можеха да покажат кои пациенти имат право на протеза, ремонт или консумативи, платени от НЗОК. Ръководих създаването на уеб приложение, което работи редом с тези програми с пълно съвпадение до байт: двигател за правата по НЗОК с версионирани набори от правила, потвърдени от експертите на центъра, всяко право обяснено на разбираем език, и работен списък, който го превръща в обаждане, случай и искане за плащане. Входът с Microsoft Entra ID записва всяка промяна в старата система под истински потребител в нея. По-голямата част от кода е написана от ИИ агенти, по един за всеки компонент, в рамките на договорености и граници, наложени от компилацията, които прегледах. Първата версия вече се използва и е донесла реални бизнес резултати.

  • Kotlin
  • Ktor
  • React
  • TypeScript
  • Firebird
  • Entra ID
  • Azure
  • GitHub Actions
  • ИИ агенти

Пренасяне на интеграцията Remedy ↔ ServiceNow

окт. – ноем. 2026 · единствен разработчик

Приложение в ServiceNow (scoped app), което пренася инцидентите, CMDB, хората и групите от Remedy в ServiceNow чрез IRE и връща обратно промените по Security Incident. Създадено за 8 дни с Claude Code: около 24 000 реда, 320 unit теста и 3 ATF пакета, с документацията (wiki), писана в същите commit-и. „Чисто ядро, тънки адаптери“: логиката на трансформациите е TypeScript без зависимост от платформата, тестван спрямо записани IRE договори.

  • ServiceNow SDK / Fluent
  • TypeScript
  • IRE
  • BMC Remedy
  • Claude Code

Обяснима оценка на риска от уязвимости

ноем. 2026 · Vulnerability Response / USEM

Заменя суровата тежест от скенера с модел за риска от седем компонента, съобразен с бизнеса (тежест, разузнаване на заплахи, критичност на актива, чувствителност на данните, експозиция, въздействие върху бизнеса, контроли), в който всяка оценка идва с разбираемо обяснение. Работна среда за модела позволява да го редактирате, проверите, сравните и прегледате върху истински CI, преди да го активирате. Новите правила за търсене на CI значително подобриха съпоставянето между скенерите и CMDB.

  • ServiceNow VR
  • USEM
  • Vue 3
  • Vitest
  • ATF

Klide: локален емулатор на ServiceNow

септ. – окт. 2026 · личен инструмент

Услуга на Kotlin/Ktor, която изпълнява сървърния JavaScript на ServiceNow върху Rhino с PostgreSQL. Емулира GlideRecord, бизнес правила, планирани задачи, Scripted REST и IRE, проверени спрямо реални отговори, така че приложенията да се създават и тестват офлайн, с ИИ в процеса. 141 теста.

  • Kotlin
  • Ktor
  • Rhino
  • PostgreSQL
  • Vue 3

Разработка с помощта на ИИ, безопасно

ноем. 2026 · подкрепа за екипа

Наръчникът на екипа за агентна работа с ServiceNow, Azure DevOps и Remedy: правила в AGENTS.md, предпазни мерки, повторно използваеми подкани и работа с MCP, с един път до доставка: подкана → човешки преглед → pull request → инсталация в DEV и ATF → доказателства.

  • Claude Code
  • GitHub Copilot
  • MCP
  • Azure DevOps
  • GitHub Actions
Dimiter Todorov: Всяка находка върху правилния актив.

Интеграции · голямото

Всяка находка върху правилния актив.

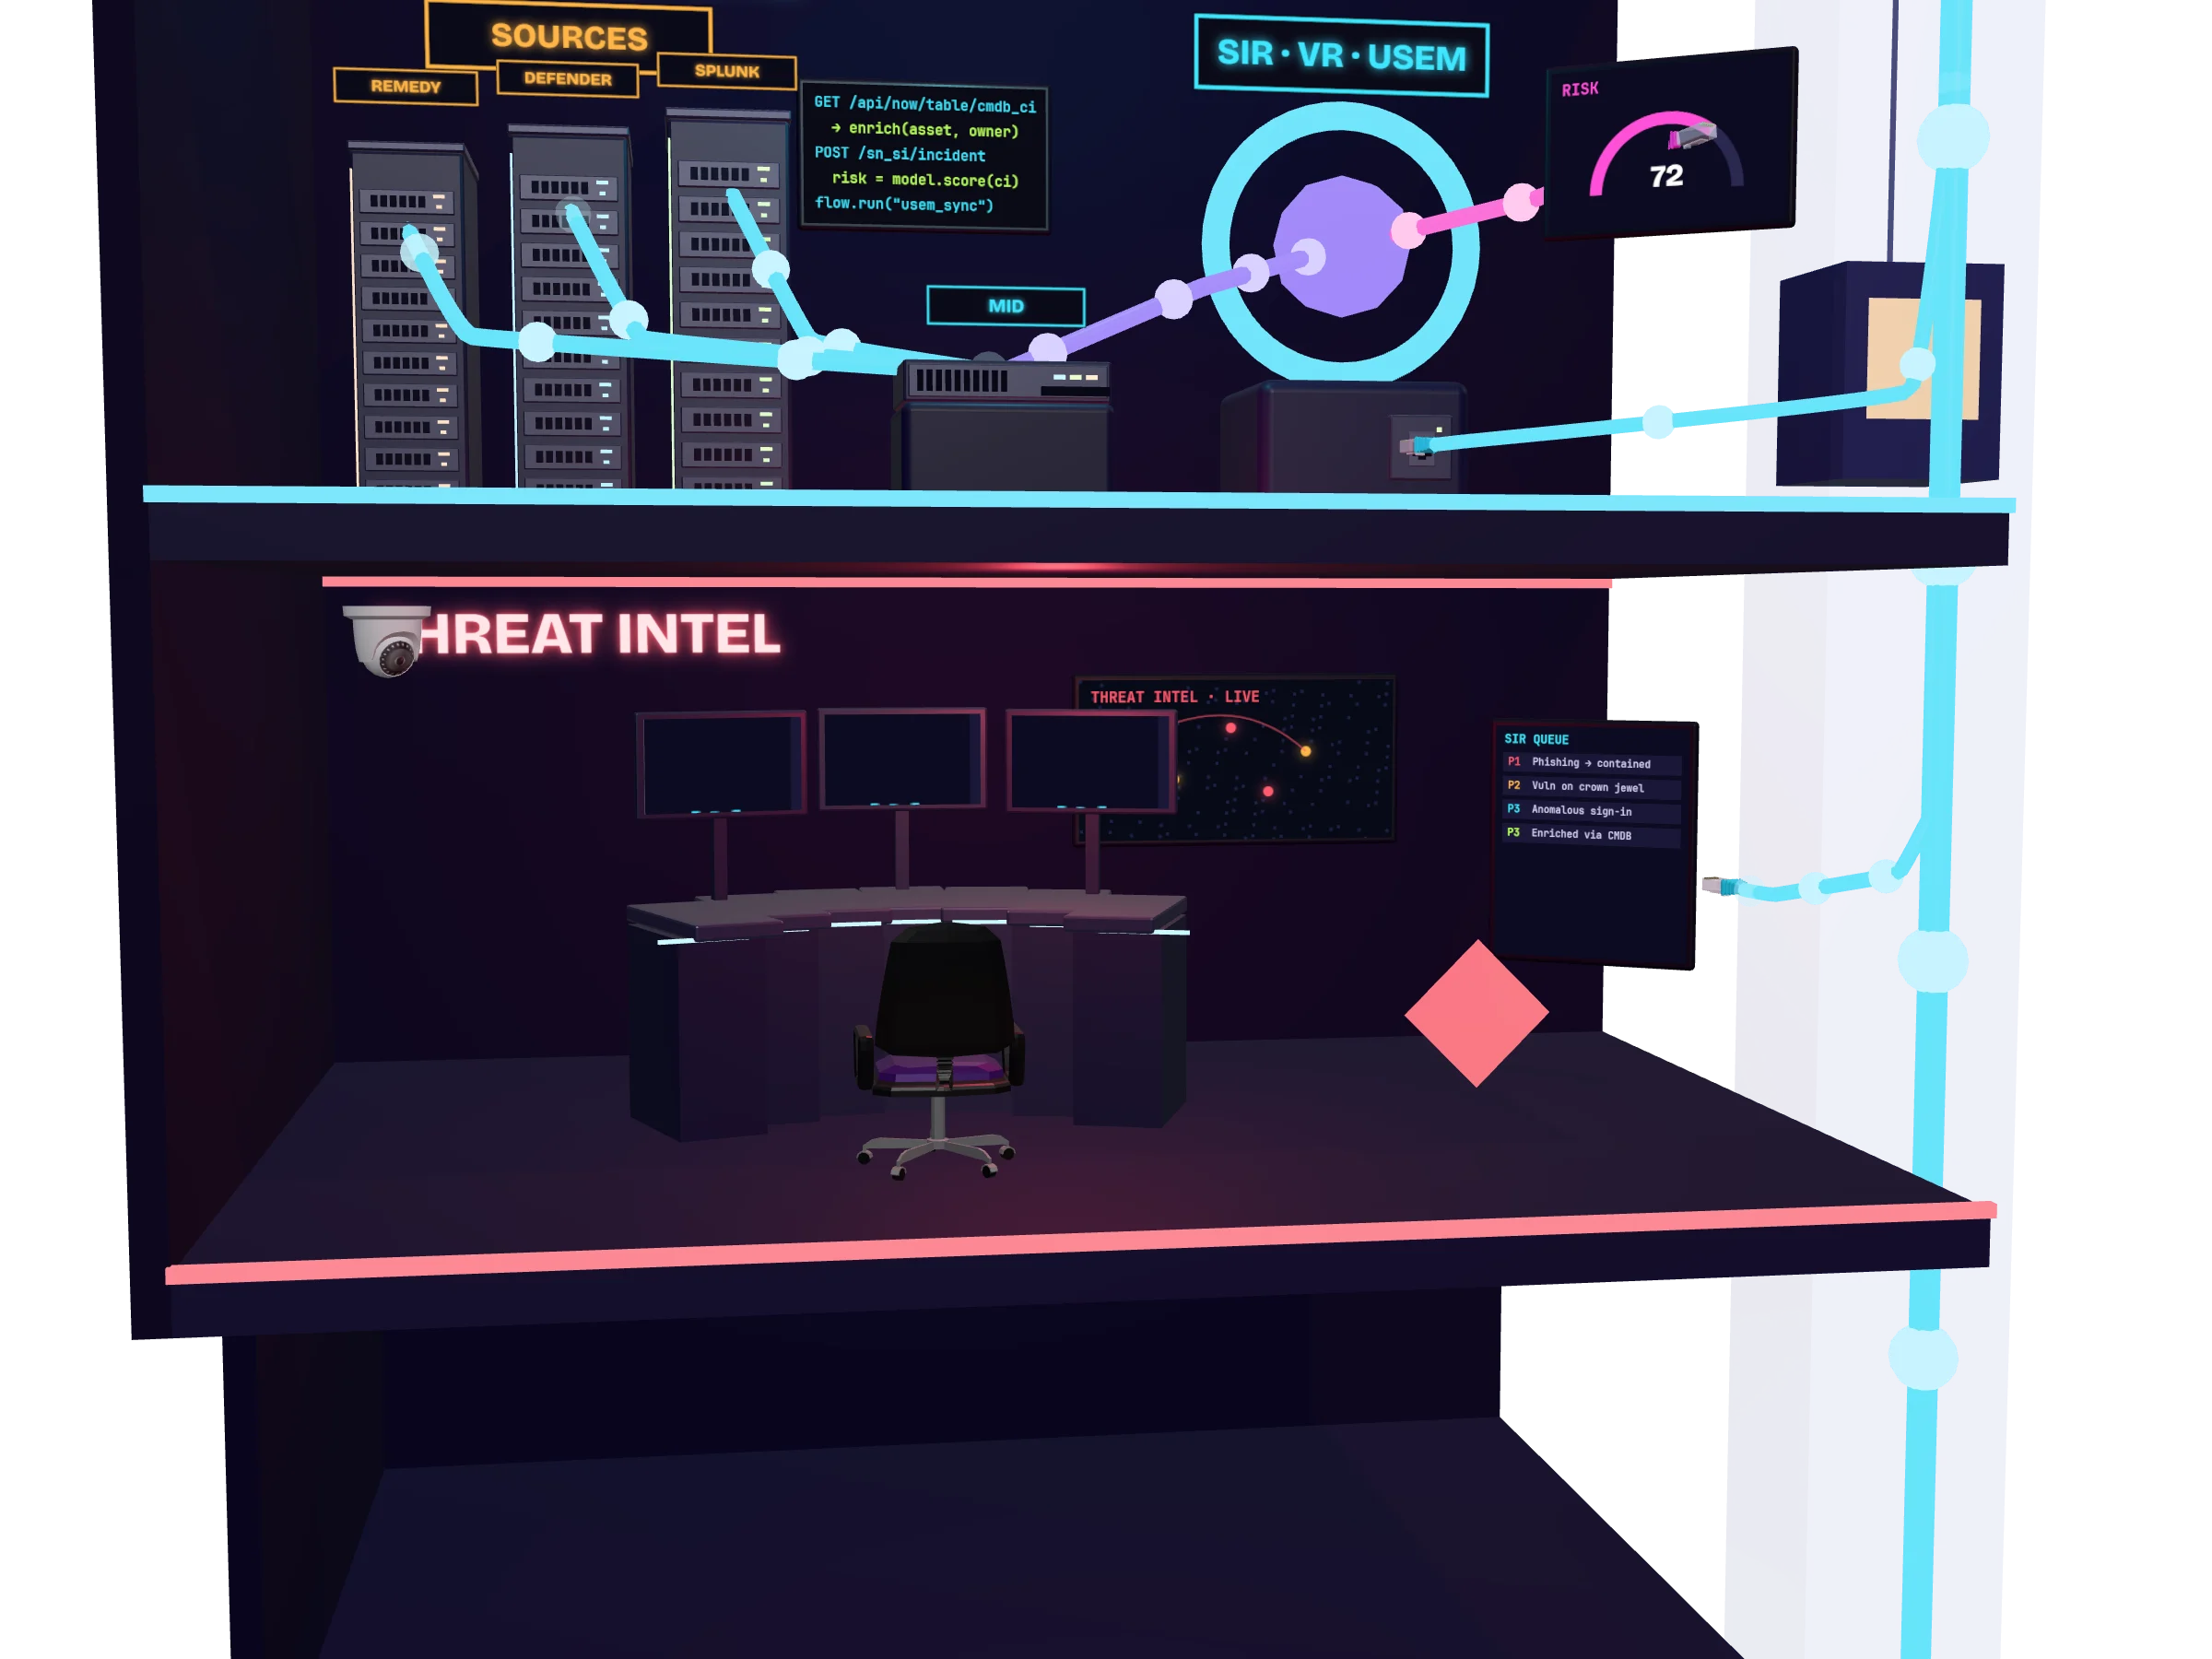
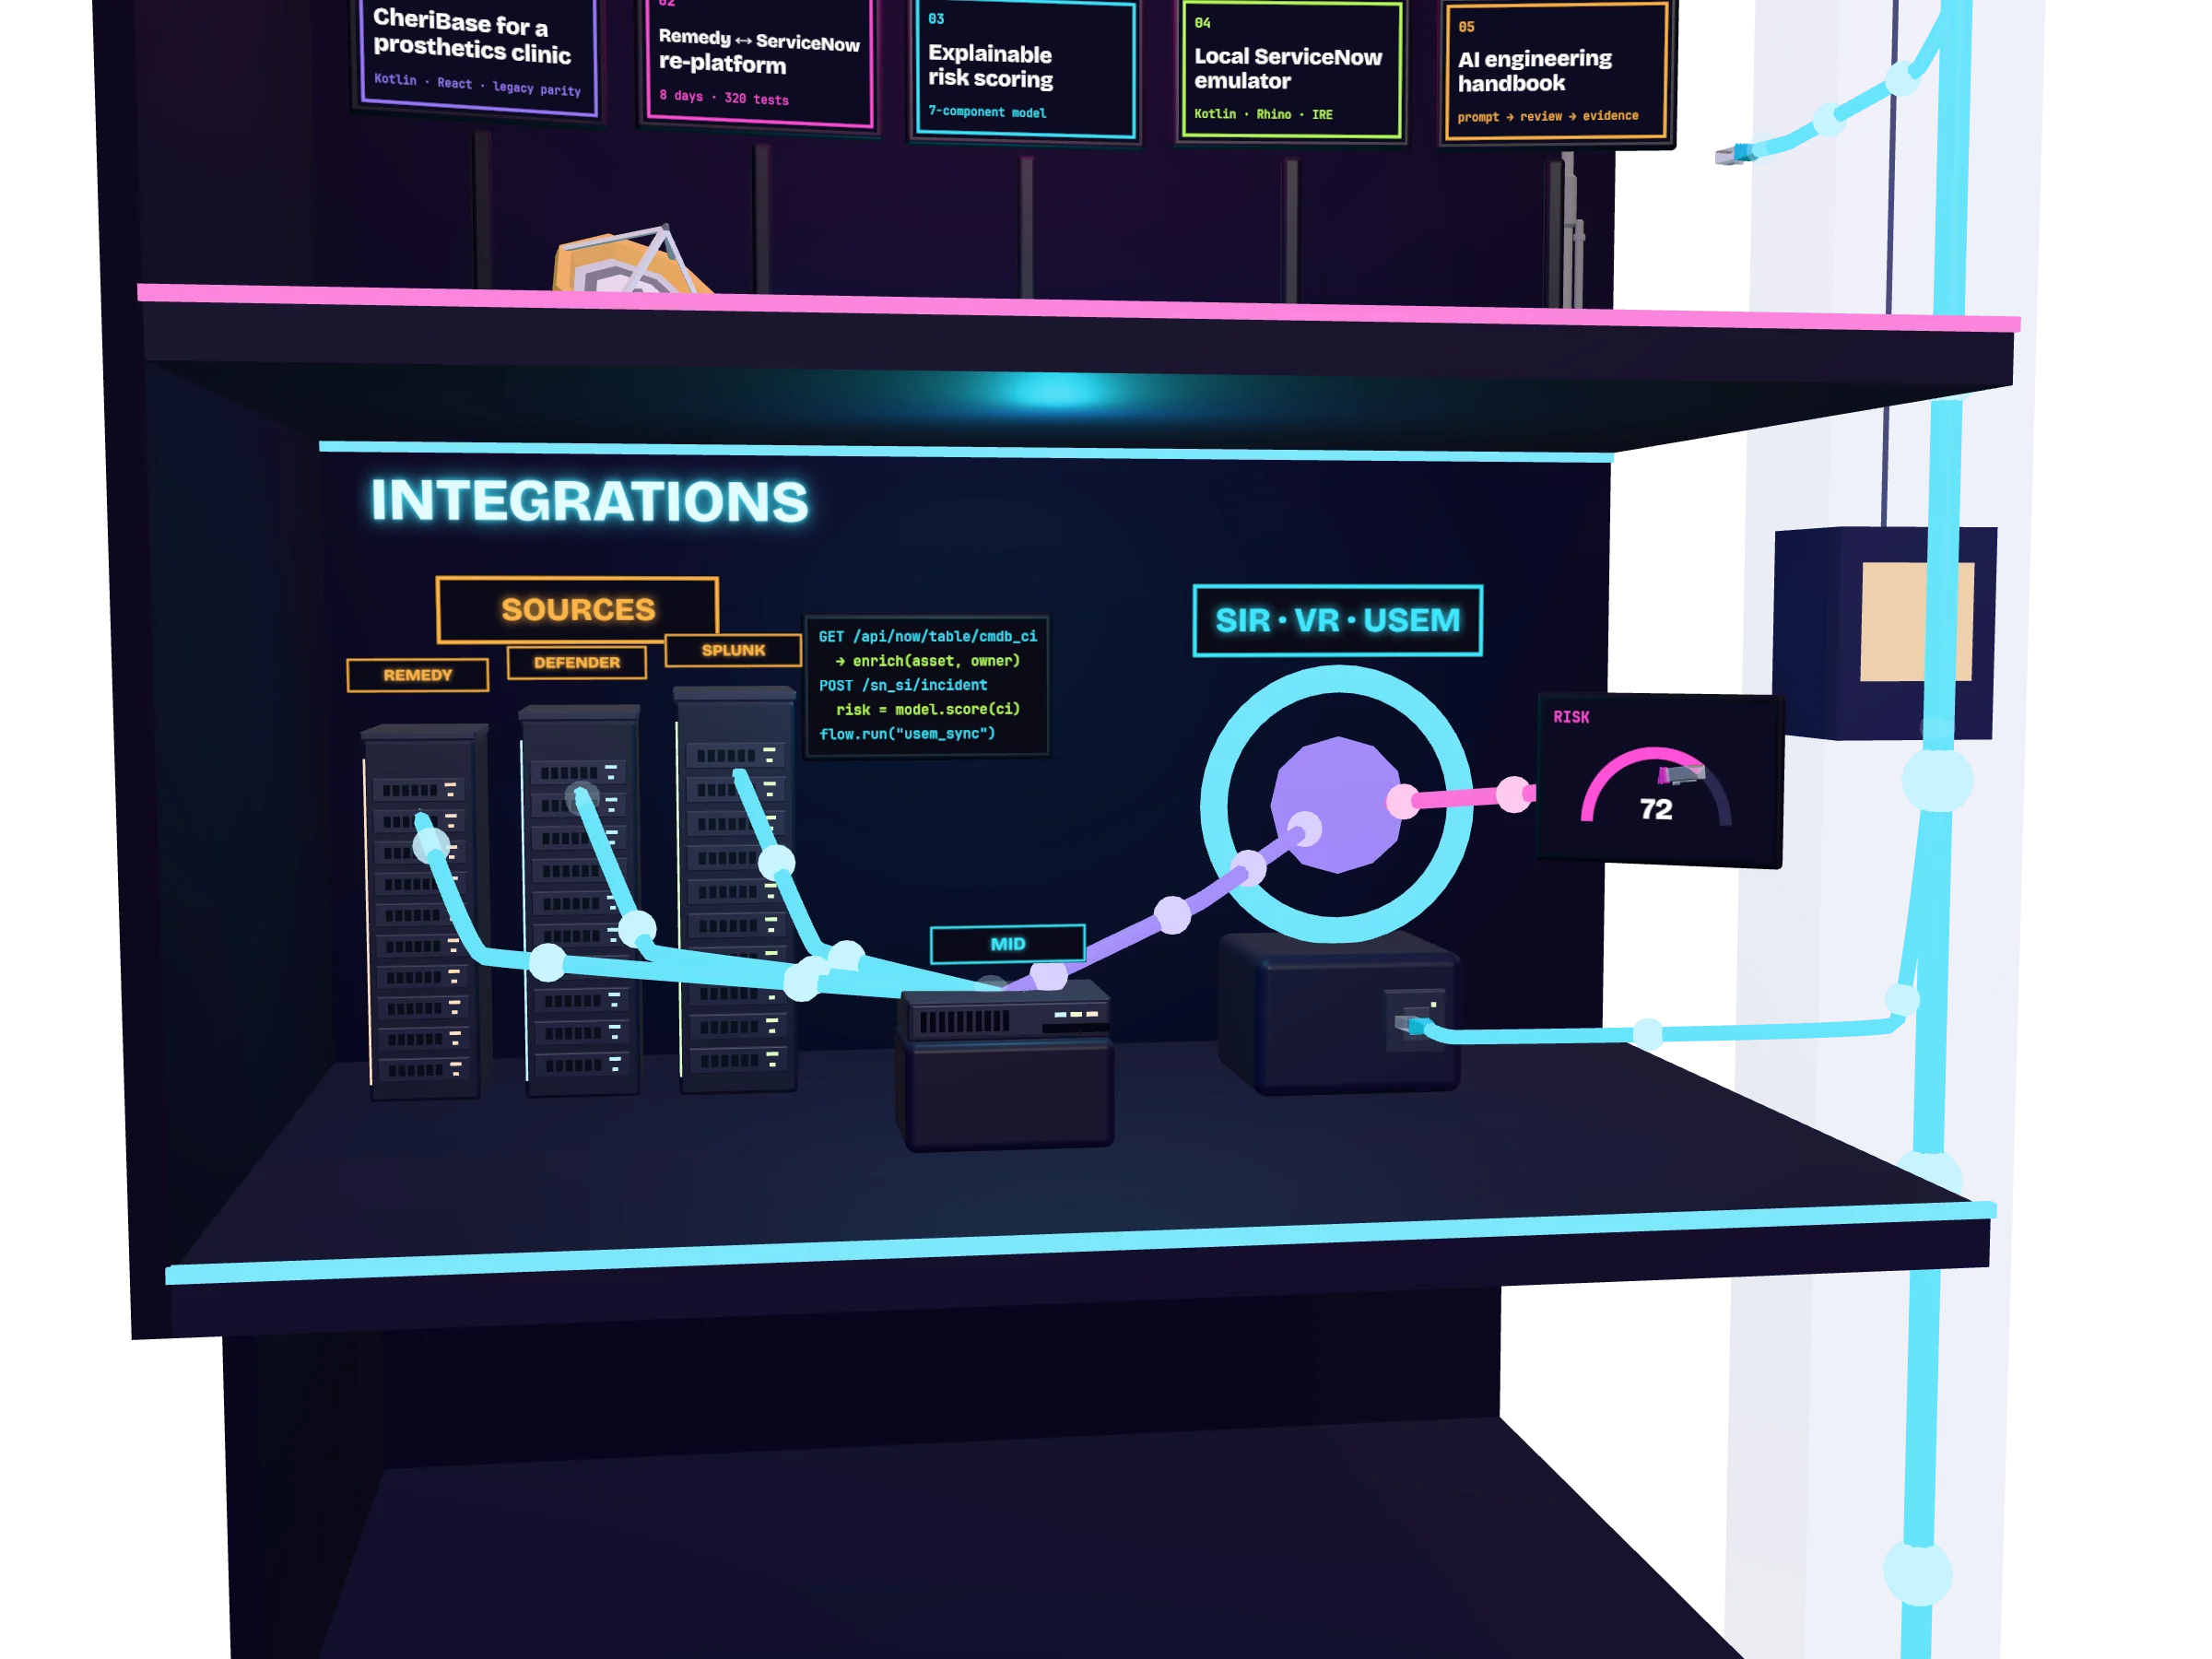
Microsoft Defender, Splunk и Sentinel, Recorded Future, Qualys, Guardium и BitSight към ServiceNow, с BMC Remedy като корпоративна CMDB. Съпоставянето на CI чрез IRE и правила за търсене превръща суровите находки в контекст, който моделът за риска може да използва.

ServiceNow IREMID ServerMicrosoft GraphKQLBMC Remedy

Проследете пакетите: натиснете източниците, MID сървъра и центъра.

На този етаж

Remedy като корпоративна CMDB

Инциденти, CI, връзки, хора, групи и продуктовият каталог преминават от BMC Remedy в ServiceNow чрез Identification & Reconciliation Engine, с водни знаци, странициране и задачи за съгласуване.

  • BMC Remedy
  • Atrium CMDB
  • IRE
  • MID Server

Microsoft Defender към ServiceNow

Находките от Defender TVM, XDR и Defender for Cloud постъпват във Vulnerability Response и SIR. Филтрирането преди запис в конвейера за импорт се очаква да намали обема с около 40%; приложение само за четене с Graph и KQL Advanced Hunting обогатява контекста на устройствата.

  • Defender TVM
  • Defender XDR
  • Microsoft Graph
  • KQL

SIEM към реакцията при инциденти

Постъпване на данни от Splunk и Microsoft Sentinel в ServiceNow Security Incident Response, с playbook-и в Sentinel и автоматизация, която превръща фишинг имейлите в инциденти. Също разузнаване на заплахи от Recorded Future, Qualys, IBM Guardium и BitSight.

  • Splunk ES
  • Microsoft Sentinel
  • Recorded Future
  • Qualys

Водопроводът, като код

MID сървъри в Azure, разгърнати с Bicep, managed identity и Key Vault, с регистрация на сертификати. Регистрациите на приложения в Entra и федеративните идентификационни данни на GitHub OIDC се управляват като код, така че няма дълготрайни тайни.

  • MID Server
  • Bicep
  • Entra ID
  • Key Vault
  • GitHub OIDC

Едно място за операциите по сигурност

Ontario Treasury Board Secretariat · отдел „Киберсигурност“

Всяка находка попада върху правилния актив, с оценка на риска, която анализаторите могат да обяснят, и собственик, който може да я отстрани. ServiceNow SIR, Vulnerability Response и USEM, свързани с инструментите, които SOC вече използва.

  • ServiceNow SIR
  • Vulnerability Response
  • USEM / CTEM
  • CMDB & CSDM

Контекстът захранва модела за риска

Критичността на активите, чувствителността на данните, експозицията и собствеността идват от интеграциите с CMDB, включително CI на бази данни, моделирани от Guardium, и се превръщат в обясними оценки на риска, които се обновяват всеки ден.

  • Модел за риска
  • Качество на данните в CMDB
  • Правила за търсене на CI
Dimiter Todorov: От червен екип до реакция при инциденти.

Киберсигурност · разузнаване на заплахи

От червен екип до реакция при инциденти.

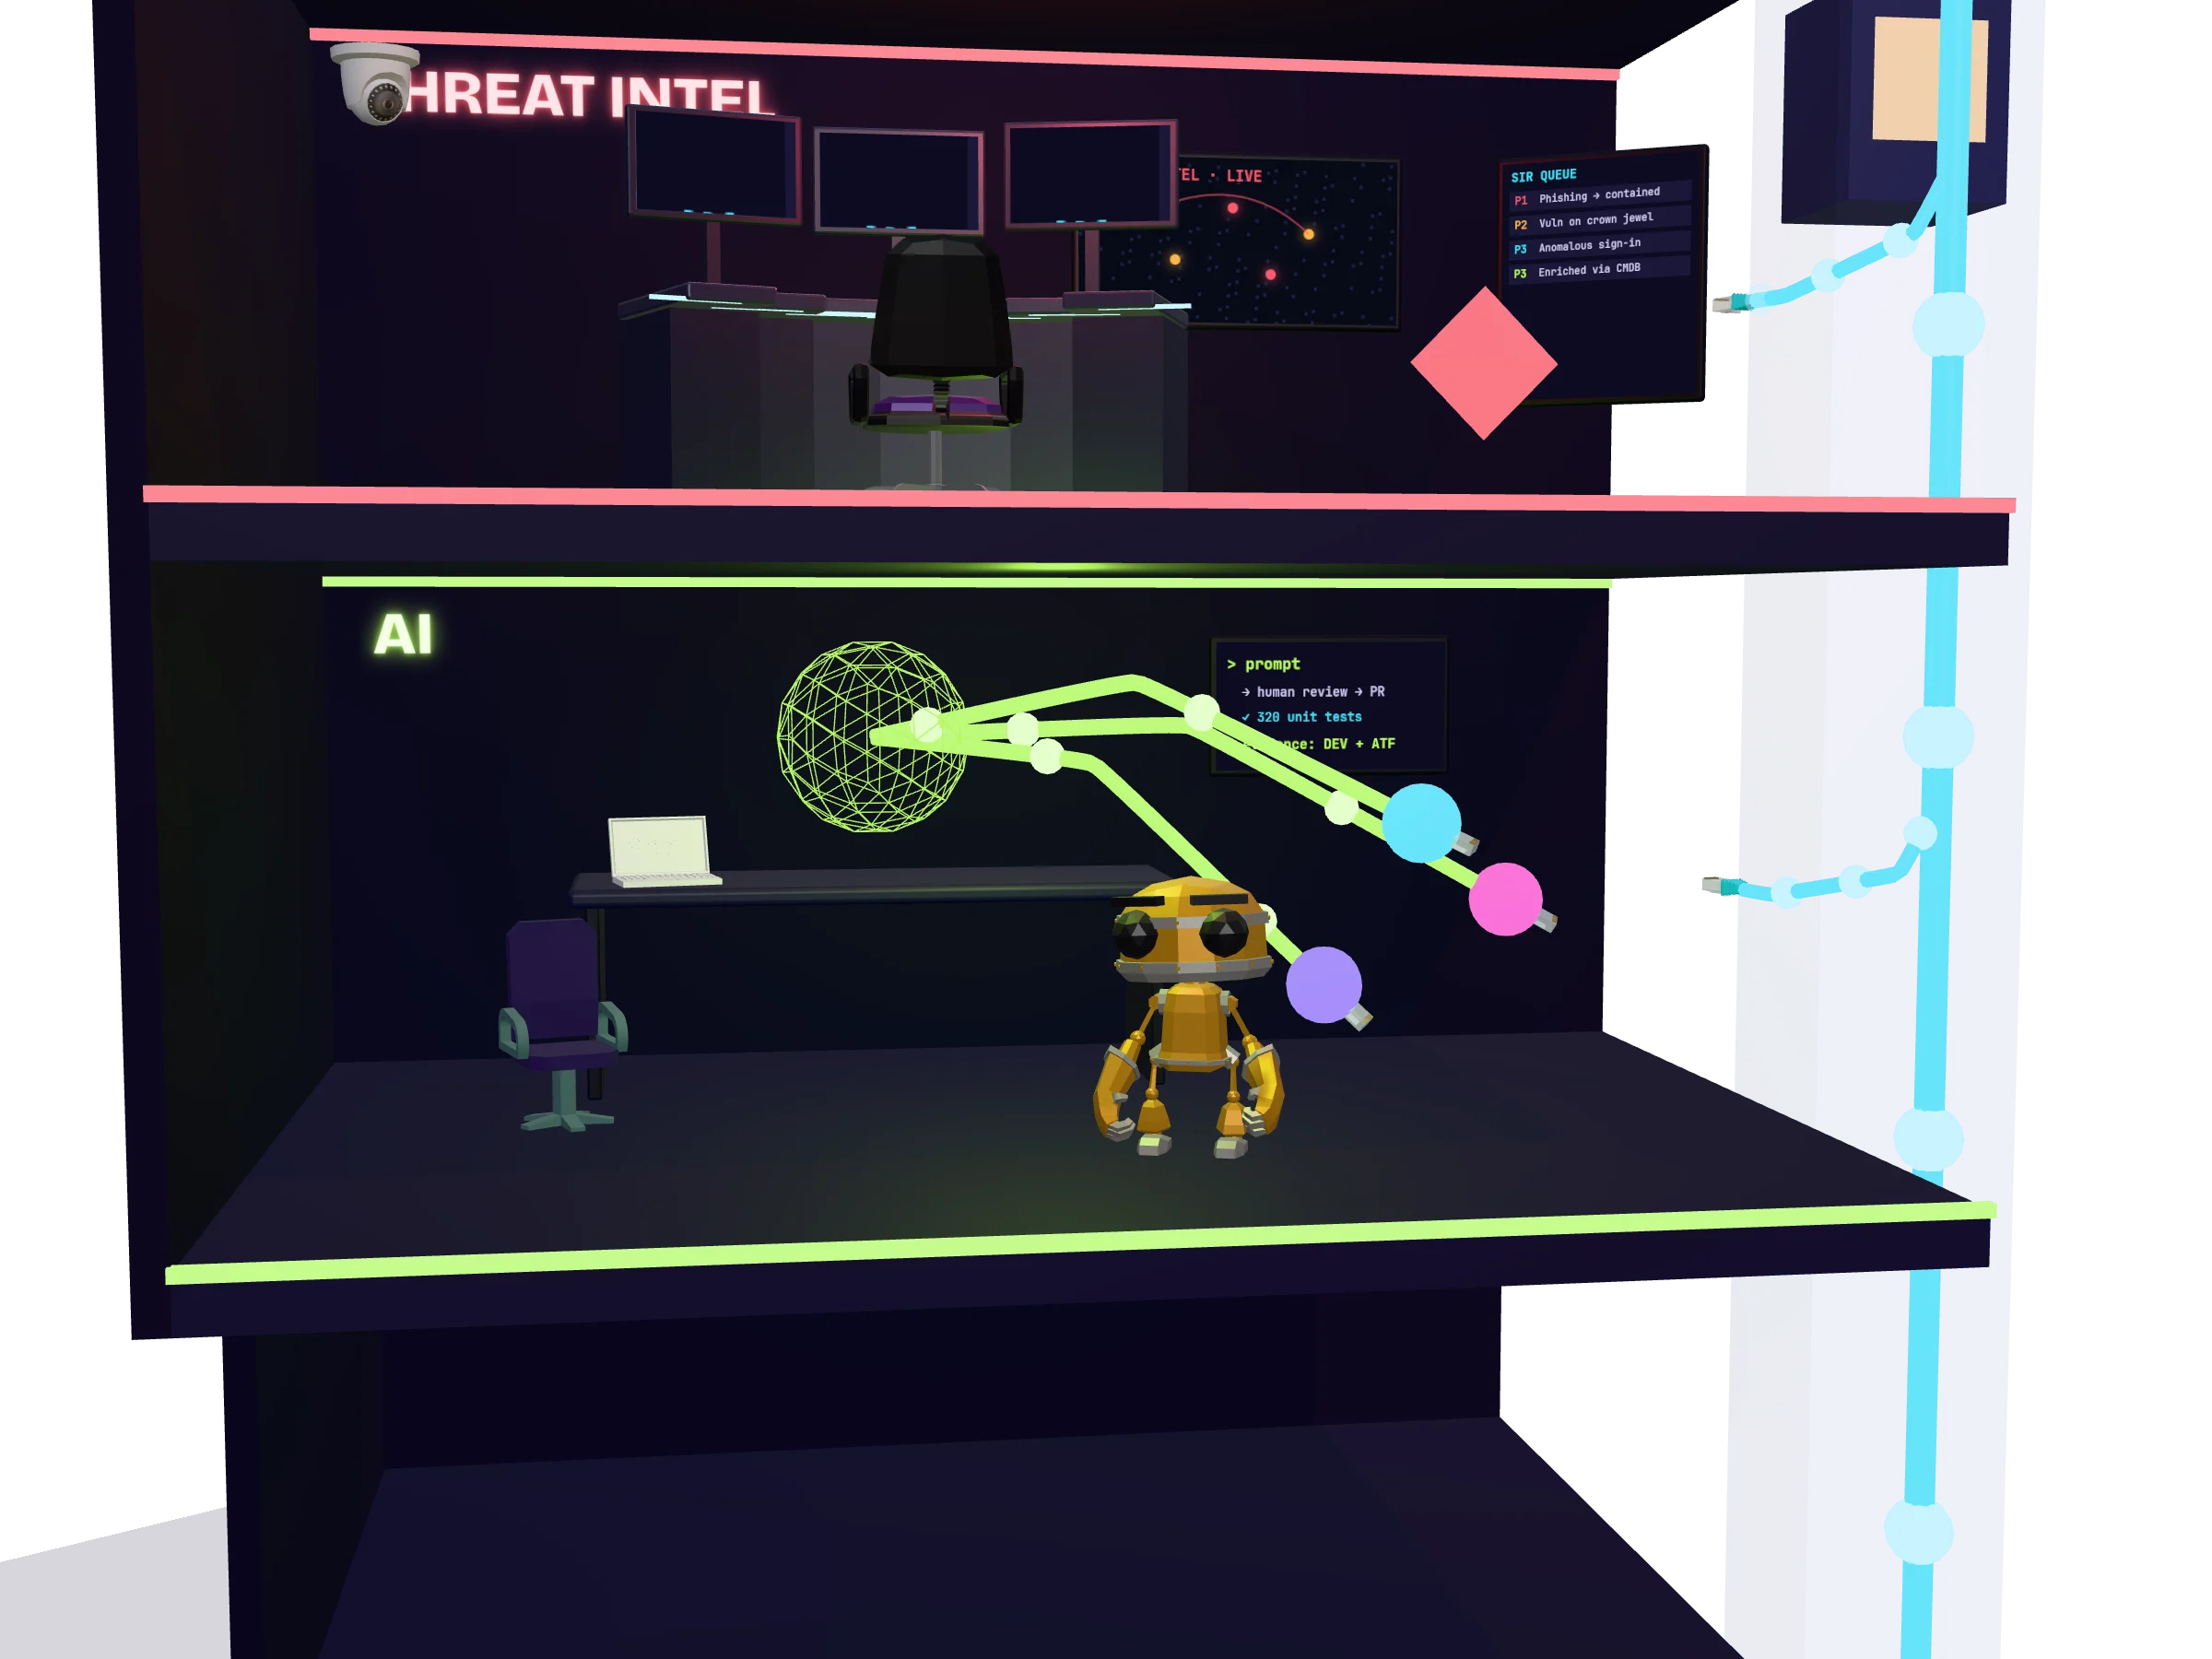
Започнах с тестове за проникване и инструменти за червен екип; после ръководих внедряването на ServiceNow Security Incident Response и Vulnerability Response / USEM за Cyber Security Operations Centre на Ontario Public Service.

SIRVR / USEM (CTEM)SentinelRecorded FutureMITRE ATT&CK

На този етаж

Разузнаване на заплахи там, където работят анализаторите

Recorded Future захранва Splunk и обогатяването в CTEM, съпоставено с MITRE ATT&CK, така че инцидентите и експозициите пристигат с контекст.

  • Recorded Future
  • Splunk
  • MITRE ATT&CK

Ръководих Security Incident Response от край до край

Оценка на платформата (2023) → продукция

Постъпване на SIEM данни от Splunk и Sentinel, автоматизация срещу фишинг, синхронизация на заявки с Remedy, архитектурата на таблата на SOC, портал за критични инциденти и интеграцията за ескалация от SIR към външен партньор по киберсигурност.

  • ServiceNow SIR
  • Playbook-и в Sentinel
  • Автоматизация срещу фишинг

Започнах в червения екип

2020 →

Учения на червения екип, тестове за проникване и оценки на уязвимости в уеб и мрежи в информационните технологии на цялата провинция, със собствени инструменти, C2 и приложения за Splunk, и доклади за висшето ръководство.

  • Тестове за проникване
  • Червен екип
  • Собствени инструменти

Microsoft 365 и Cloudflare

Настройка на сигурността и съответствието в Microsoft 365 и пълно изграждане на Cloudflare, интегриран с Entra ID, за средно голям бизнес, работещ в юрисдикция на ЕС.

  • Microsoft 365
  • Cloudflare
  • Entra ID
Dimiter Todorov: Агентно, с доказателства.

ИИ

Агентно, с доказателства.

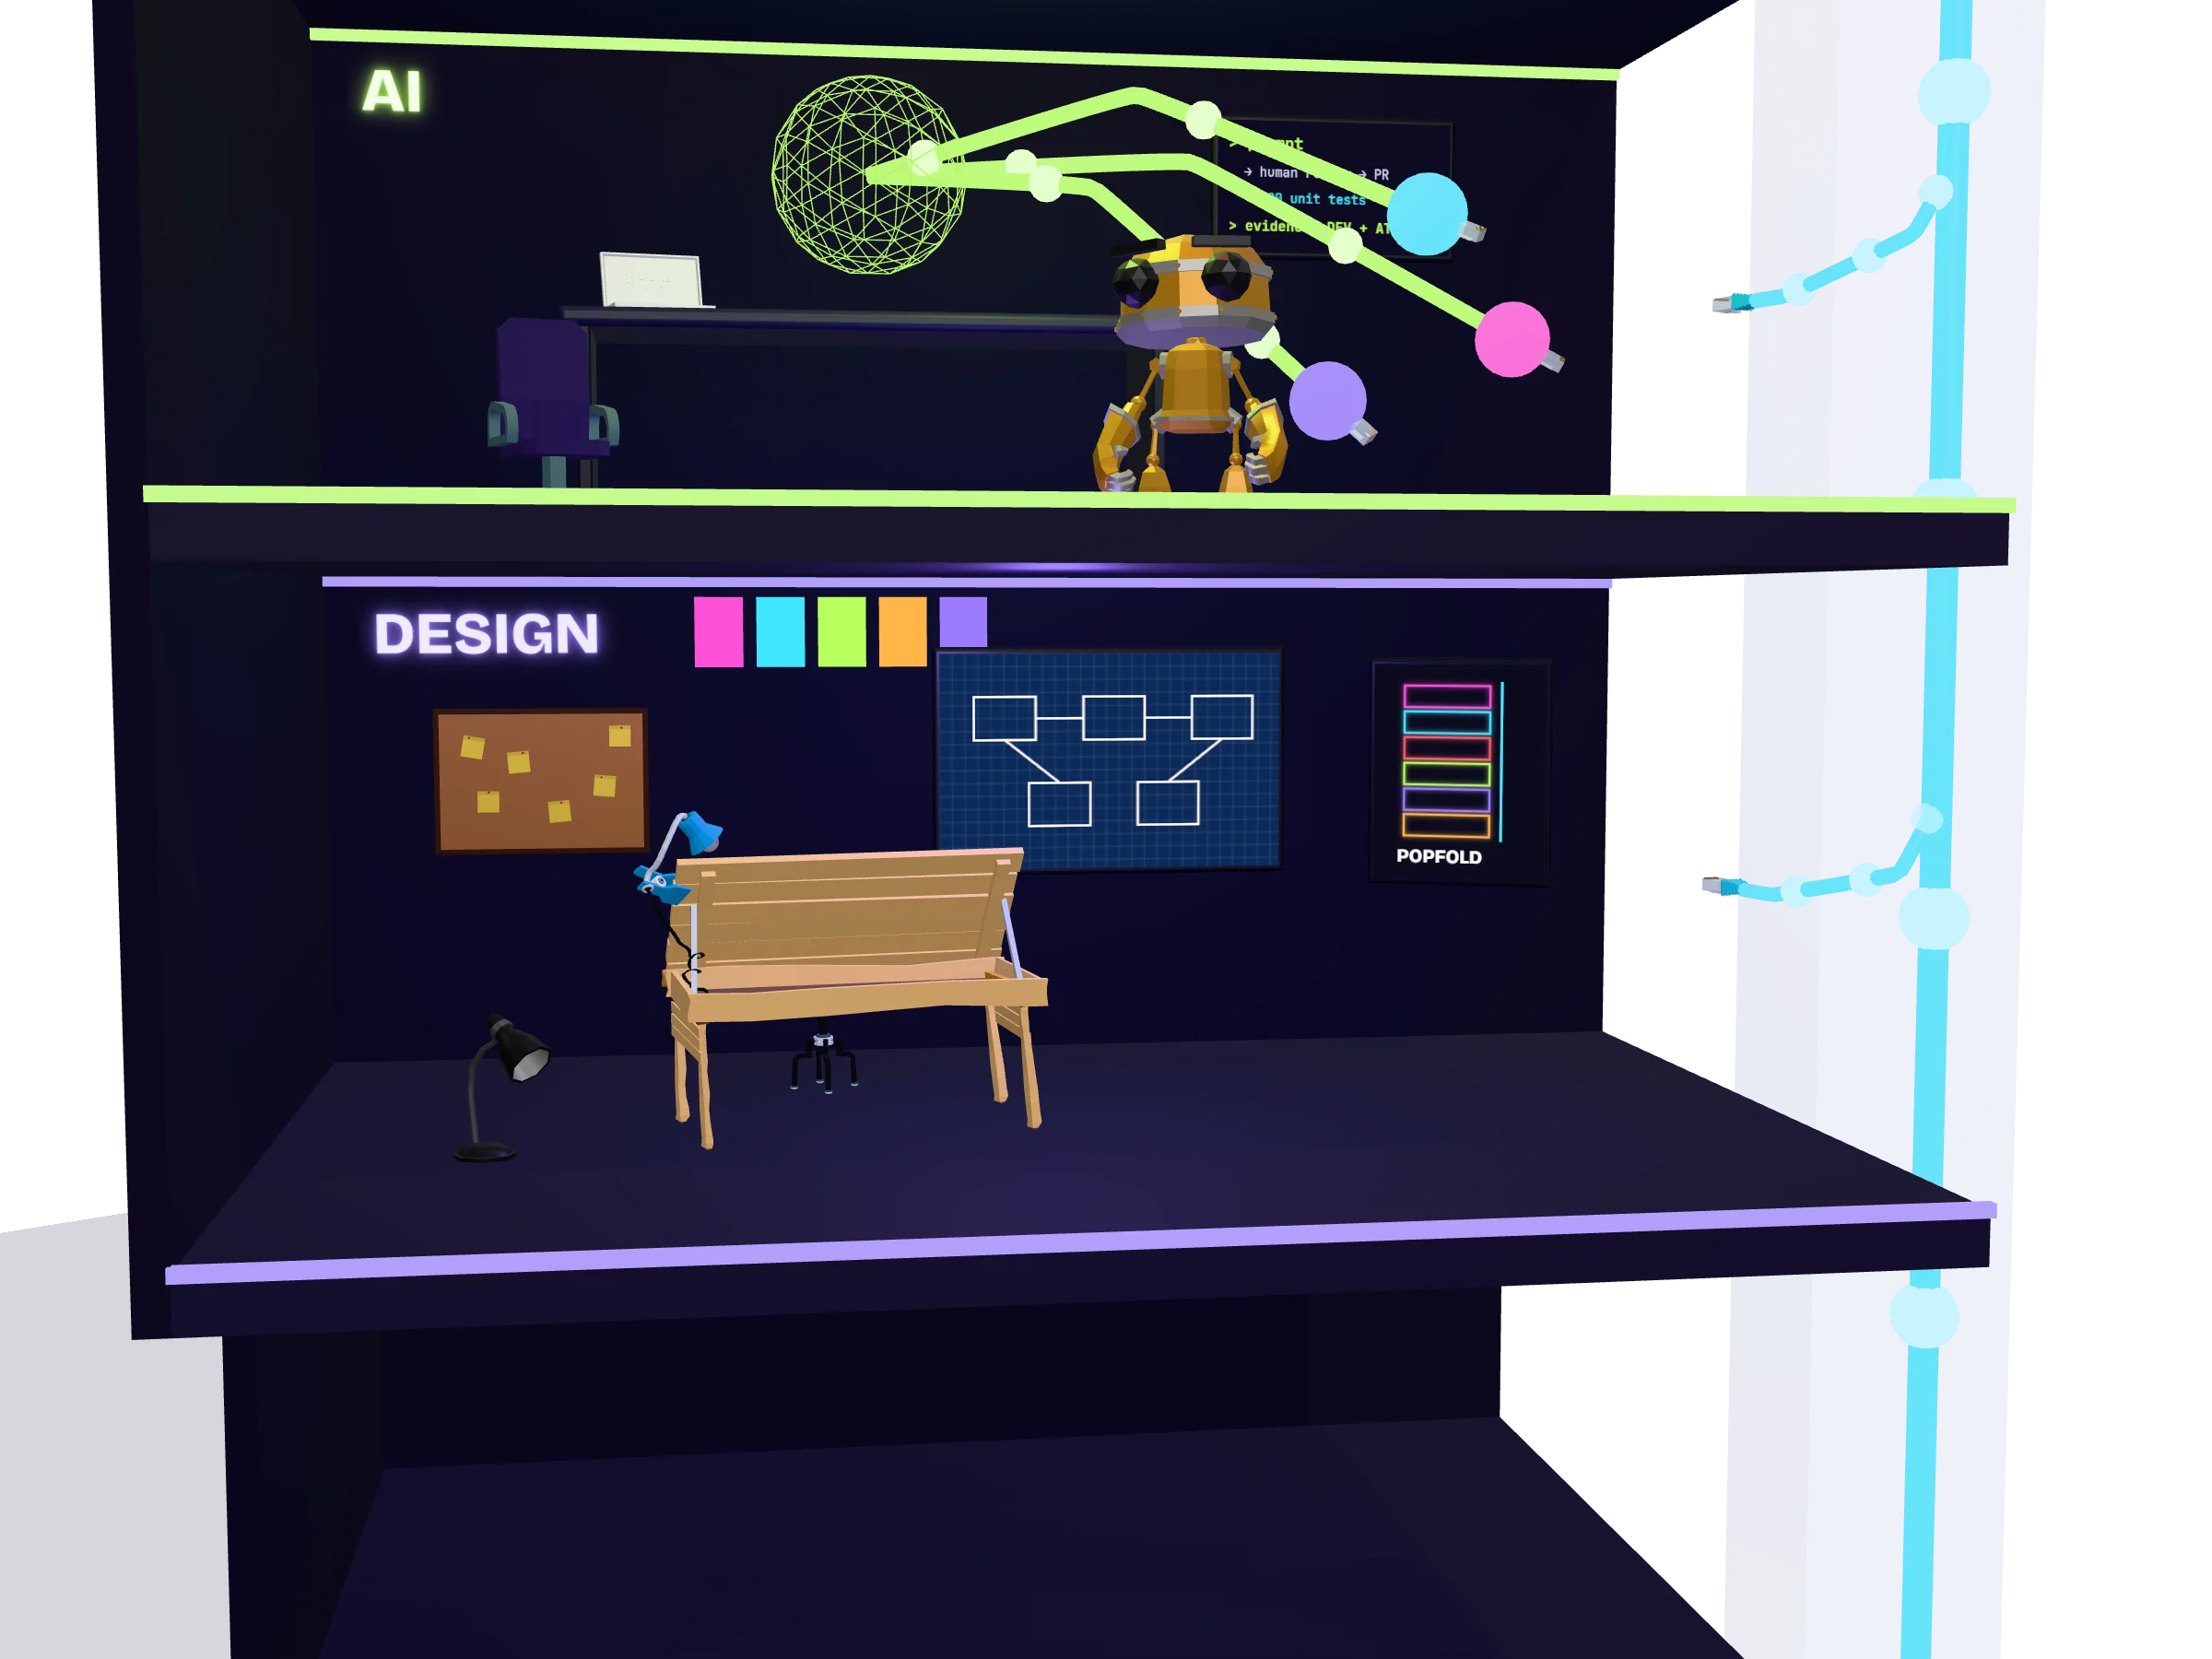
Активна и дисциплинирана работа с агентите на Claude Code и GitHub Copilot: предпазни правила в хранилището, човешки преглед на всяка промяна, тестове като доказателство. Написах наръчника на екипа за разработка с помощта на ИИ и по същия начин изградих двигателя на този сайт.

Claude CodeGitHub CopilotMCPSecurity Copilot

На този етаж

Агентна разработка с доказателства

Активна и дисциплинирана работа с агентите на Claude Code и GitHub Copilot: предпазни правила в хранилището, човешки преглед на всяка промяна и тестове като доказателство. Така пренасянето на интеграция за 8 дни излезе с 320 теста.

  • Claude Code
  • GitHub Copilot
  • MCP
  • AGENTS.md

Подкана → преглед → доказателства

Пътят до доставка от наръчника за разработка с ИИ: подканата става прегледан pull request, после инсталация в DEV с ATF, а доказателствата се пазят. Също: Microsoft Security Copilot за сортиране на фишинг.

  • Azure DevOps
  • GitHub Actions
  • Security Copilot

Popfold, създаден с ИИ

Този сайт работи на Popfold, 3D двигател, управляван от превъртането и създаден с Claude Code: кулата, тръбите, студиото и конвейерът в Blender зад тях.

  • three.js
  • TypeScript
  • Claude Code
  • Blender
Dimiter Todorov: Архитектура, с която хората могат да работят.

Дизайн

Архитектура, с която хората могат да работят.

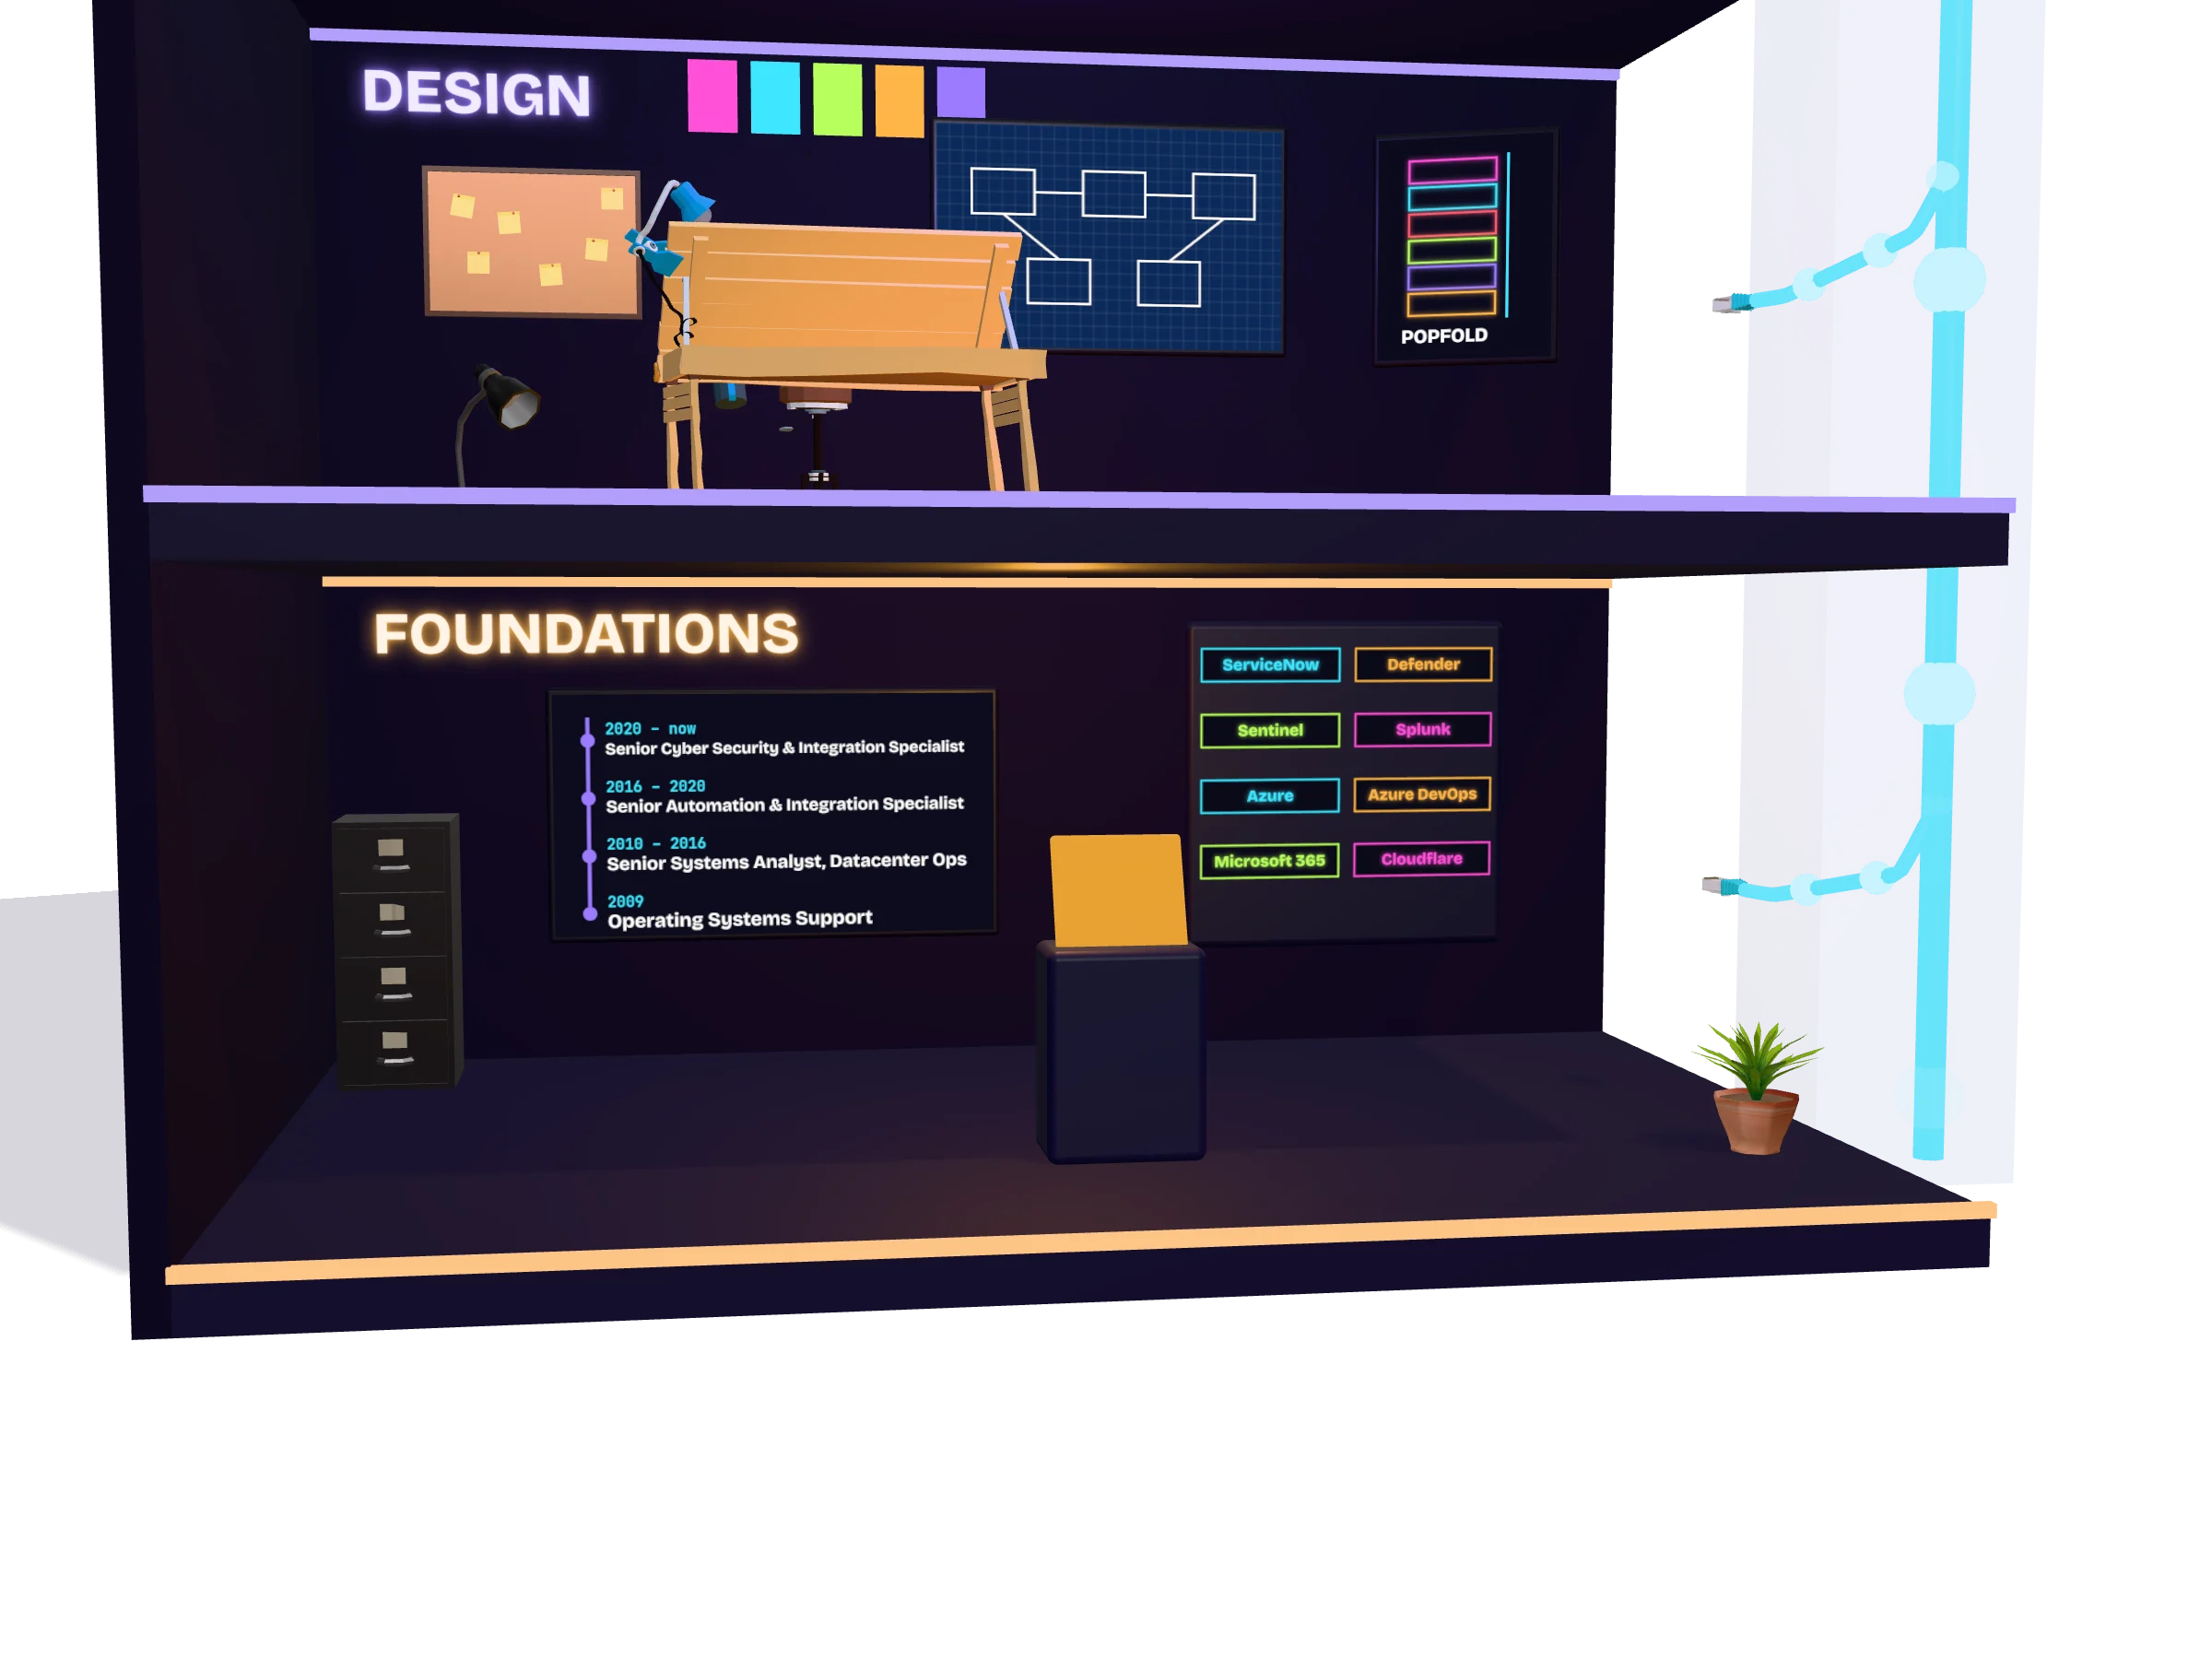
Архитектура на решения и интеграции, дизайн на модели за риска и конзоли на Vue за анализатори. Popfold, 3D двигателят на тази кула, е преносим: същият код задвижва витрината на декоратор и сайт за консултации.

Архитектура на решенияVue 3three.jsPopfold

На този етаж

Първо архитектурата

Документи за дизайн на решения, архитектура на интеграции, дизайн на модели за риска и работни срещи със заинтересованите страни с ServiceNow, Splunk, Microsoft и IBM.

  • Архитектура на решения
  • Дизайн на интеграции
  • Работни срещи

Интерфейси за анализатори

Конзоли на Vue 3, които правят сложните системи използваеми: административна конзола за интеграции с 11 изгледа, работната среда за модела за риска и панели с контекст на риска за всеки CI.

  • Vue 3
  • UX
  • UI страници в ServiceNow

Popfold: един двигател, много сайтове

3D двигателят зад тази кула е преносим: същият код движи витрината на декоратор със сгъваема пудриера, сайт за консултации в моделирана стая и тази сграда, всеки със собствен вид, история и студио.

  • three.js
  • Дизайн системи
  • Преносимост
Dimiter Todorov: 15+ години интеграции и автоматизация.

Партер · основи

15+ години интеграции и автоматизация.

Автоматизация на център за данни с над 8000 сървъра, първият хостинг в Azure на правителството на Онтарио, после операции по сигурност. Azure и Azure DevOps, сигурност и съответствие в Microsoft 365, и Cloudflare с Entra ID.

AzureAzure DevOpsMicrosoft 365CloudflarePowerShell

На този етаж

15+ години интеграции и автоматизация

Ontario Public Service · 2009 – днес

От операции в център за данни (HP Server Automation за над 8000 сървъра, автоматизация на runbook-и, инциденти със затворен цикъл) през първия хостинг на правителството в Azure (GoCloud) до операциите по сигурност в ServiceNow. Една обща нишка: интеграции и автоматизация около ITSM и CMDB. LinkedIn

  • Treasury Board Secretariat
  • Ministry of Government Services
  • Georgian College

Инструментите

ServiceNow (SecOps и платформа, SDK/Fluent, ATF, IRE), Microsoft Defender, Sentinel и Splunk, Azure (Bicep, Entra ID, Key Vault, Graph), Azure DevOps и GitHub Actions, Microsoft 365, Cloudflare. Езици: TypeScript, JavaScript, Kotlin, Python, PowerShell, KQL, SQL, Ruby, ClojureScript.

  • ServiceNow
  • Azure
  • Defender
  • Splunk
  • TypeScript
  • Kotlin

Автобиографията идва скоро

Автобиография за изтегляне предстои. Дотогава пълната история е в LinkedIn. LinkedIn

  • Отворен за консултации
  • Лекции
Dimiter Todorov: Как се свързва всичко.

Цялата сграда

Как се свързва всичко.

  1. 1

    Сигурност

    Да знаеш как се чупят системите: червени екипи, реакция при инциденти, разузнаване на заплахи.

  2. 2

    Интеграции

    Да свържеш инструментите, които екипите вече използват, така че данните да пристигат с контекст.

  3. 3

    Автоматизация

    Конвейери, тестове и ИИ агенти вършат повтарящата се работа, с доказателства.

Dimiter Todorov: Да се свържем.

Да се свържем.

Отворен за консултации и лекции по интеграции за сигурност, ServiceNow SecOps и разработка с помощта на ИИ. Торонто, Онтарио · дистанционно.

Автобиографията идва скоро.